Entraînement d'analystes SOC/CERT dans des labs réels
Ce guide explique comment animer une session d'entraînement pour une équipe SOC ou CERT avec M&NTIS Platform. Un animateur lance un lab et le partage avec l'équipe. Les analystes investiguent une attaque en cours dans un SIEM, puis l'animateur révèle ce que l'attaquant a réellement fait.
Comptez environ 30 minutes avant que le lab soit prêt, puis la durée de votre exercice.
Sur l'essai gratuit
Tout ce guide fonctionne avec un essai gratuit, sur les scénarios marqués FREE, avec des labs de 2 à 6 heures. Les options non incluses dans l'essai, comme la durée illimitée, les délais entre étapes d'attaque ou les pauses, apparaissent désactivées dans l'interface, avec une infobulle qui en donne la raison. Pour aller au plus court vers un premier lab, voir le démarrage rapide de l'essai gratuit.
Ce que M&NTIS Platform apporte à l'entraînement SOC/CERT
À chaque lancement de scénario, M&NTIS Platform :
- déploie un système d'information d'entreprise simulé, mais réel (postes de travail, serveurs, Active Directory, segments réseau, pare-feux). Ce sont de vraies machines virtuelles, pas une maquette ;
- peut simuler une activité utilisateur légitime sur ce système (navigation web, édition de documents, connexions), pour que les journaux mêlent événements normaux et malveillants, comme en production ;
- joue un scénario d'attaque complet, étape par étape (une kill chain composée de techniques MITRE ATT&CK) contre ce système ;
- déploie une chaîne de supervision de sécurité (agents de collecte, EDR, sonde réseau, SIEM) qui enregistre tout ce qui se passe.
Chaque lancement s'appelle un lab. Dans une session d'entraînement :
- les analystes SOC (N1 à N3) trient les alertes levées par le SIEM, écrivent des requêtes et pivotent sur les indicateurs de compromission ;
- les intervenants CERT/DFIR reconstituent la chronologie, examinent les machines compromises et délimitent le périmètre de l'intrusion ;
- toute l'équipe travaille dans le même environnement, au même moment, et personne n'a besoin d'un compte M&NTIS, à part l'animateur qui a lancé le lab ;
- lors du débriefing, l'animateur révèle les étapes réelles de l'attaquant et les indicateurs laissés, et l'équipe confronte ses hypothèses à la réalité.
Voir la Présentation pour l'architecture de la plateforme, et Blue Team Training pour le cas d'usage.
Étape 1 : choisir le scénario
Choisissez un scénario d'attaque selon les objectifs de la formation et la menace que vous voulez étudier, par exemple :
- l'impact recherché par l'attaquant (rançongiciel, vol de données, ...) ;
- les TTP d'un mode opératoire connu ;
- l'exploitation d'une vulnérabilité (Zerologon, Log4Shell, ...).
Ouvrez Scenarios dans le menu de gauche, ou le scénario proposé sur le Dashboard. La page du scénario présente :
- la description de l'organisation ciblée et de l'incident ;
- la difficulté et le temps d'analyse estimé ;
- des tags indiquant les compétences travaillées (
credential_theft,lateral_movement,phishing_analysis,powershell_analysis, ...) ; - la topologie du système d'information simulé, parfois en plusieurs variantes (par exemple
Standard_enetStandard_fr, qui diffèrent par la langue des machines Windows).
Ce guide utilise Lumidus, une attaque par rançongiciel contre une organisation du secteur de l'éducation.
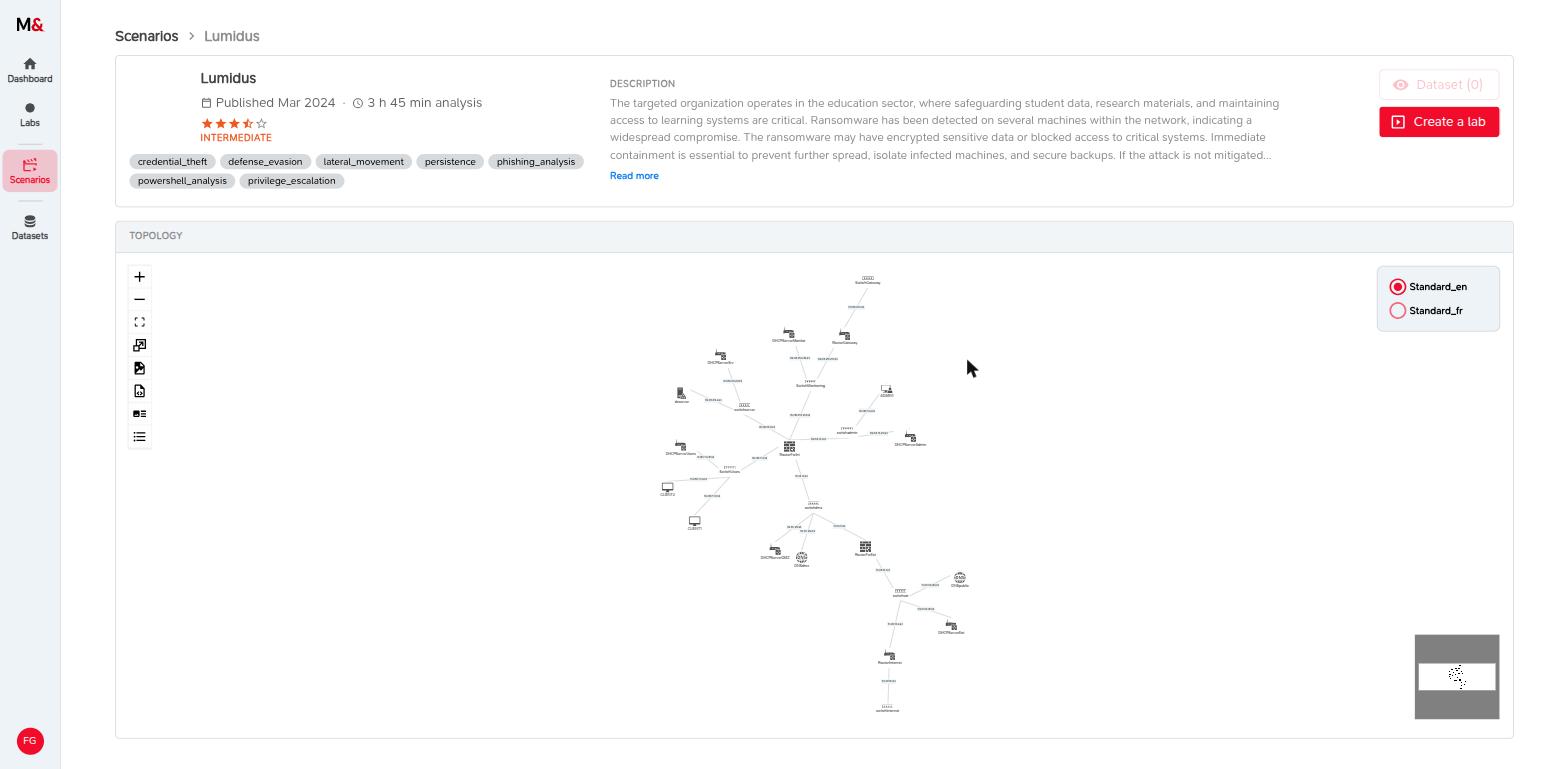
Cliquez sur Create a lab pour ouvrir l'assistant de configuration.
Étape 2 : configurer le lab
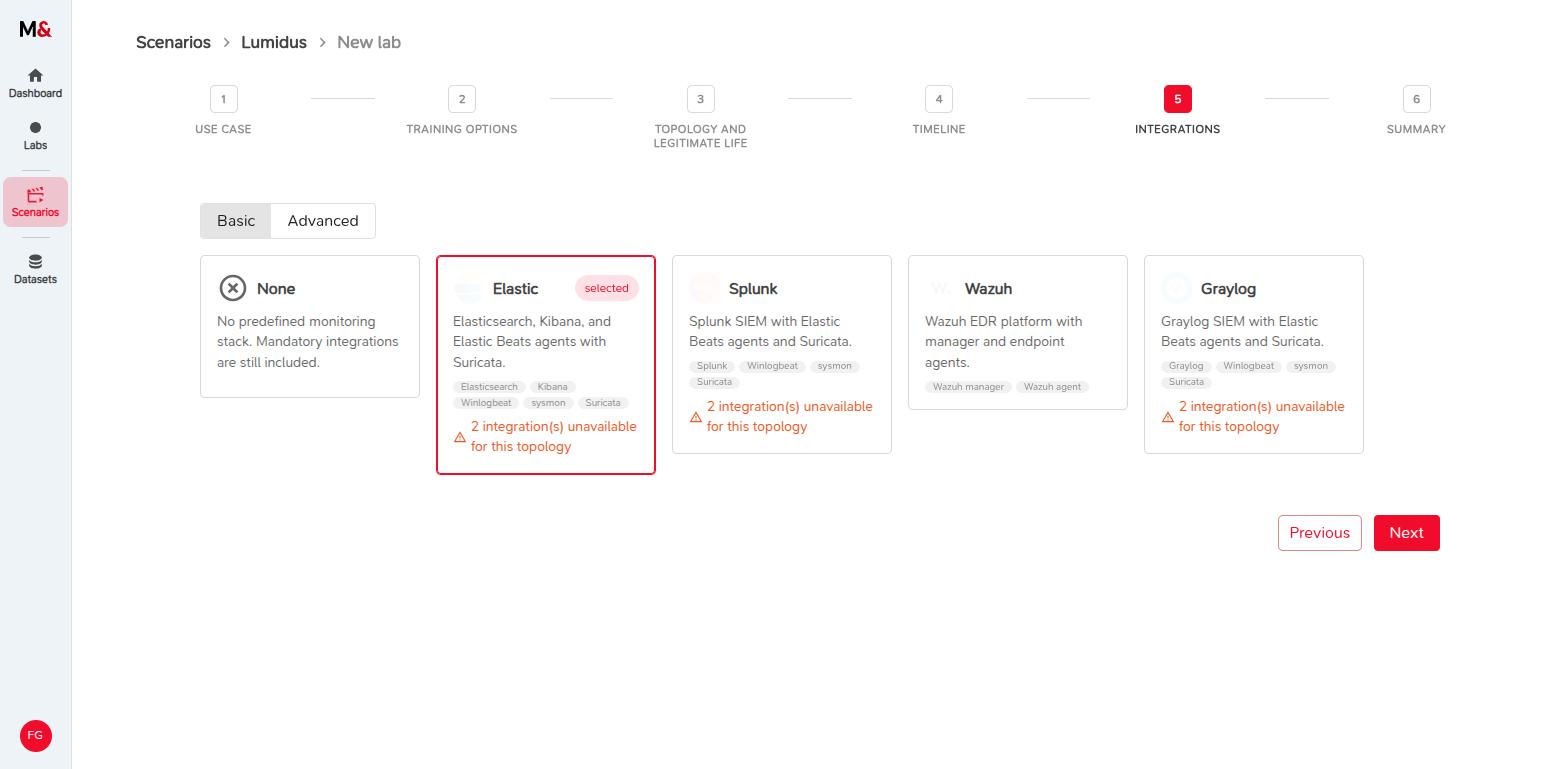
L'assistant compte six étapes. L'étape à ne surtout pas négliger est la cinquième, Integrations : c'est là que vous choisissez le SIEM.
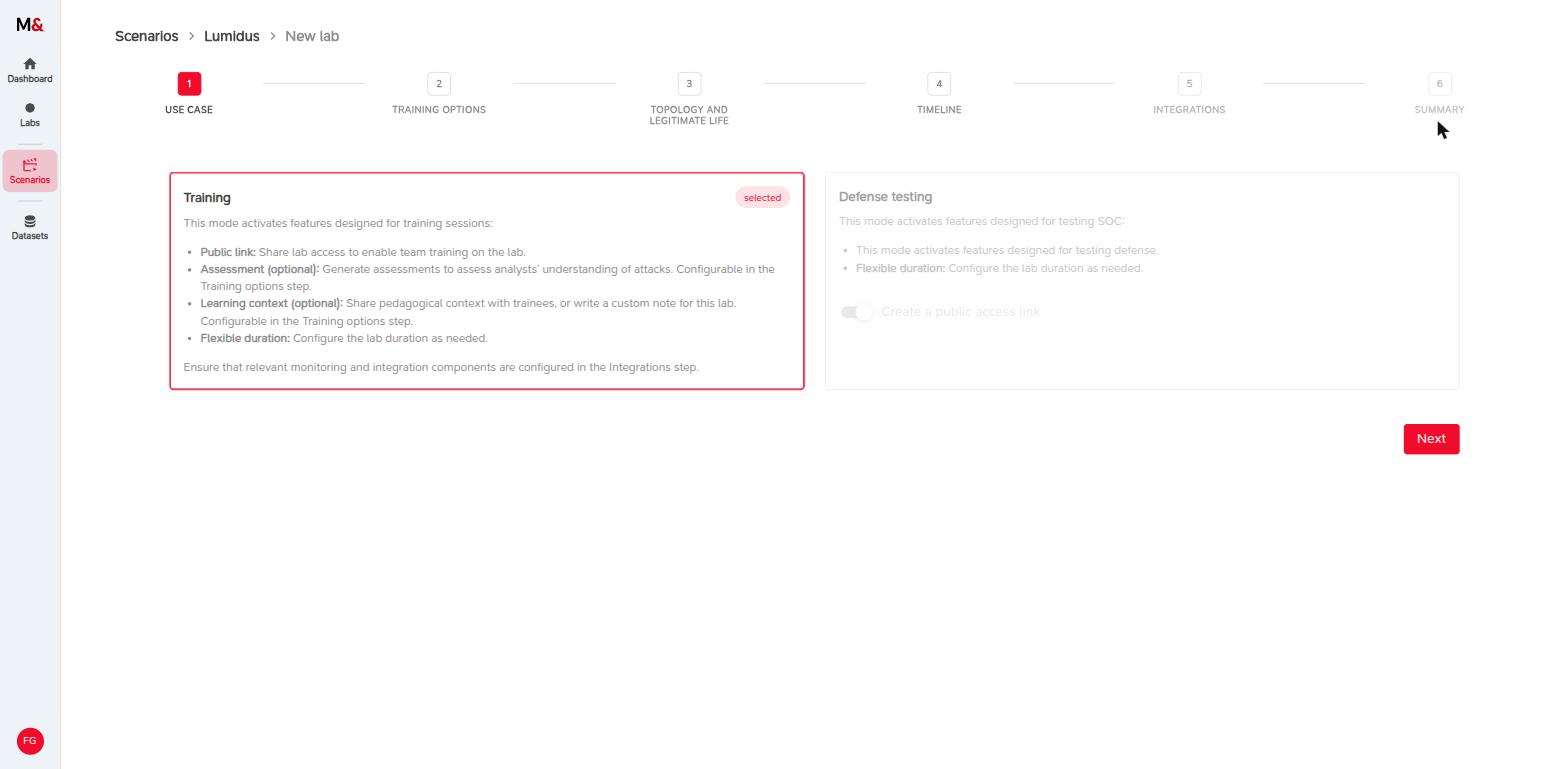
2.1 Cas d'usage
Sélectionnez Training. Ce mode active les fonctionnalités prévues pour les exercices en équipe :
- Public link : un lien pour partager le lab avec votre équipe (voir l'étape 4) ;
- Assessment (facultatif) : un questionnaire généré à la fin de l'attaque, auquel les analystes répondent en investiguant les données de supervision ;
- Learning context (facultatif) : le briefing que les analystes voient en ouvrant le lab ;
- Flexible duration : une durée ajustable.
L'autre mode, Defense testing, sert à tester les capacités de détection d'un SOC plutôt qu'à former des personnes.
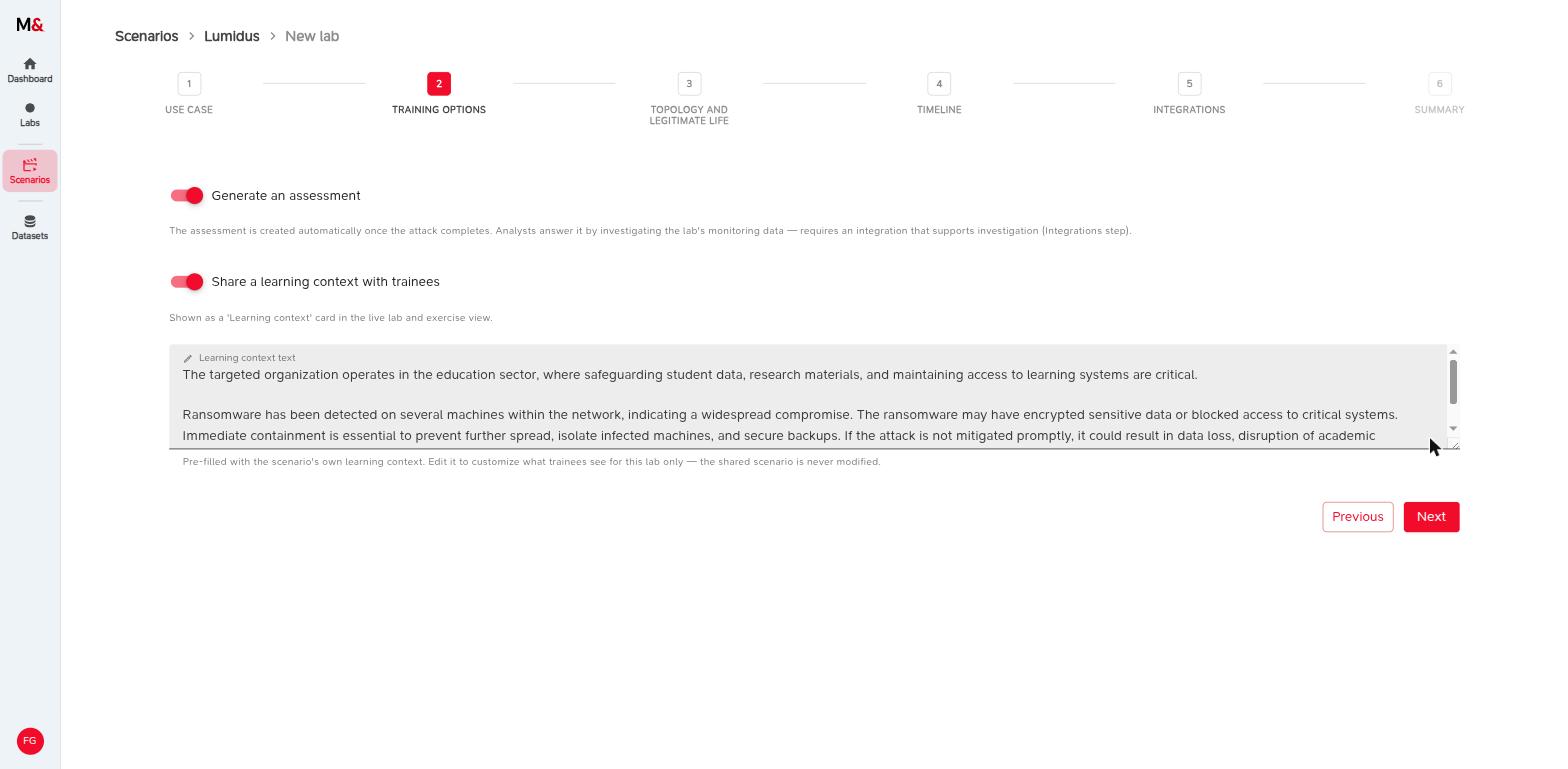
2.2 Options de formation
- Generate an assessment : laissez-le activé si vous voulez mesurer ce que vos analystes ont compris. Le questionnaire nécessite une intégration qui permet l'investigation, c'est-à-dire un SIEM (choisi à l'étape 5).
- Share a learning context with trainees : le texte est prérempli avec le briefing du scénario. Vous pouvez le modifier pour ce lab uniquement, par exemple pour ajouter vos propres consignes ou règles d'engagement. Le scénario partagé n'est pas modifié.
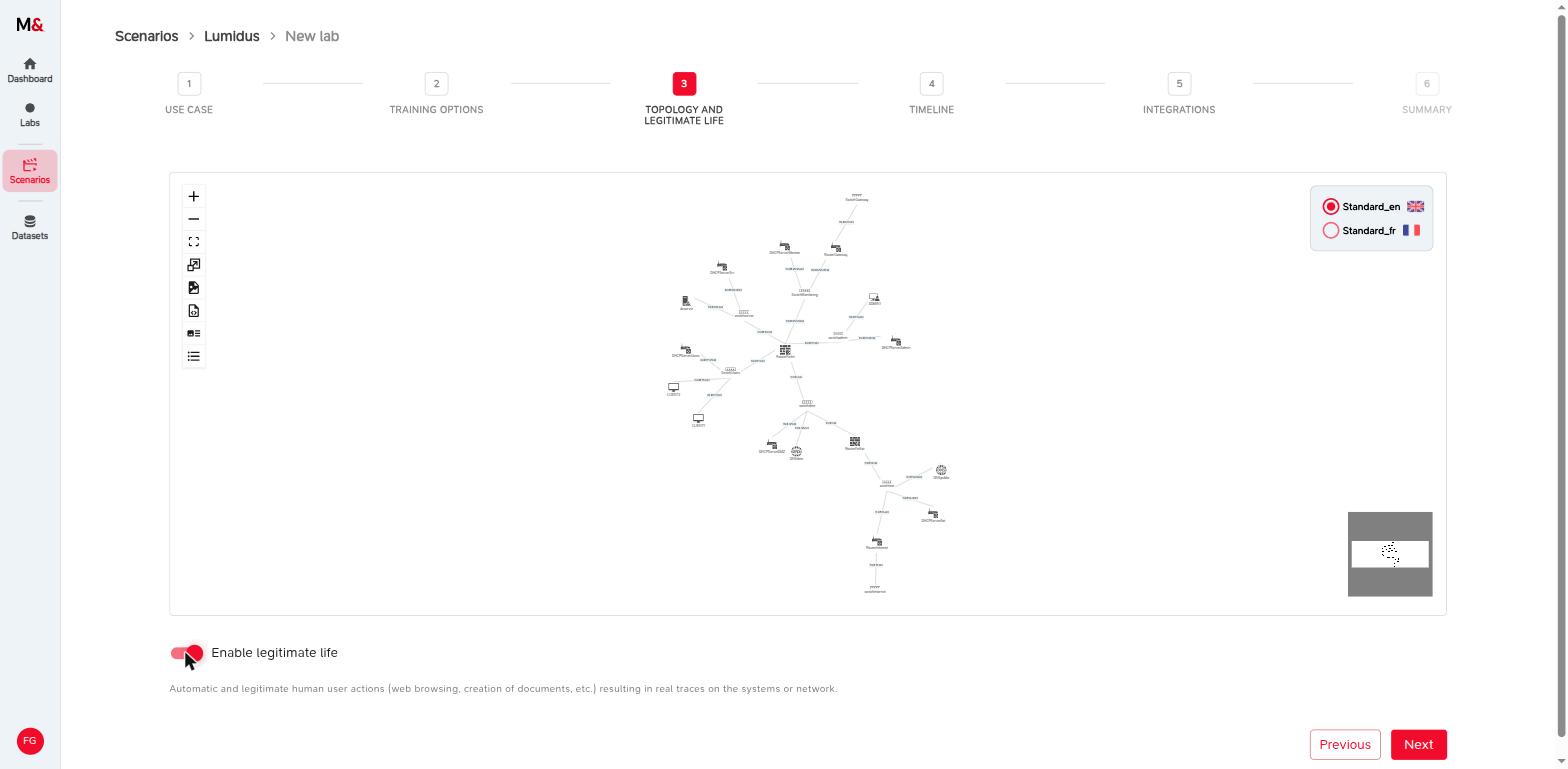
2.3 Topologie et vie légitime
- Choisissez la variante de topologie.
- Activez Enable legitimate life. Des utilisateurs simulés naviguent sur le web, créent des documents et se connectent. Cela produit le bruit de fond que vos analystes devront distinguer de l'attaque : c'est ce qui rend l'entraînement réaliste.
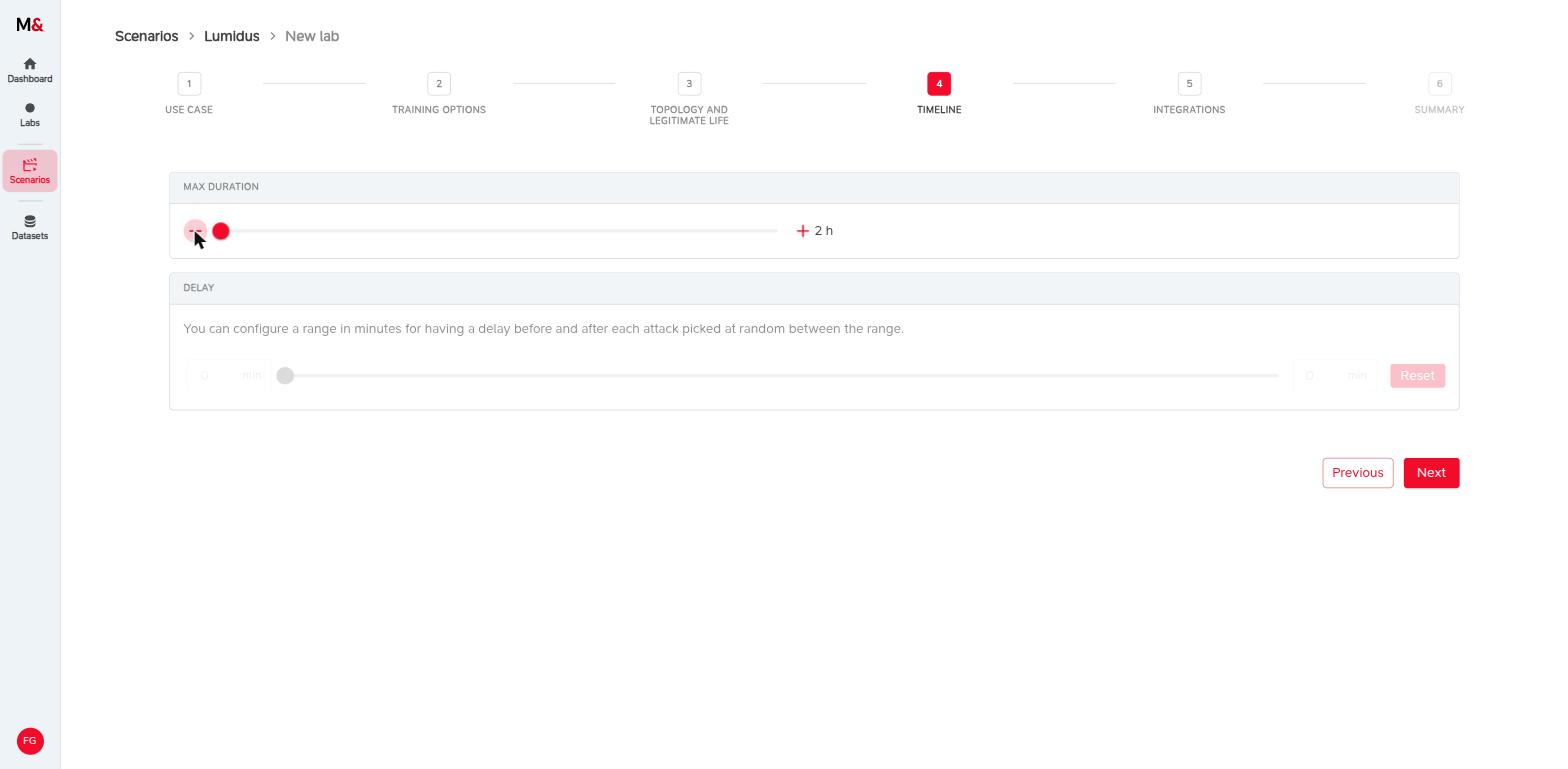
2.4 Chronologie
- Max duration : le lab s'arrête automatiquement au bout de cette durée. Si votre offre le permet, choisissez une durée illimitée pour une session d'entraînement, afin de ne pas être contraint, et arrêtez le lab vous-même après le débriefing. Sinon, choisissez une durée qui couvre l'investigation et le débriefing : à l'arrêt du lab, votre équipe perd l'accès aux machines et au SIEM.
- Delay : une plage en minutes. Avant et après chaque étape d'attaque, la plateforme attend un temps aléatoire dans cette plage. L'attaque s'étale ainsi dans le temps, comme une vraie intrusion, et l'équipe a le temps d'investiguer entre deux étapes.
- Mode d'exécution, selon votre offre :
- automatique : l'attaque se déroule du début à la fin sans s'arrêter ;
- pas à pas : le lab se met en pause après chaque étape d'attaque, et vous le relancez avec Resume sur la page du lab ;
- personnalisé : vous choisissez après quelles étapes d'attaque le lab se met en pause.
Une pause avant la première étape d'attaque permet de préparer le lab avant le début de l'attaque : déployer un outil absent du catalogue M&NTIS, ou ajouter vos propres règles de détection (voir l'étape 5).
2.5 Intégrations : choisir un SIEM
C'est l'étape la plus importante pour un entraînement SOC/CERT. Sans SIEM, vos analystes n'ont rien à investiguer. Aucun journal n'est centralisé, aucune alerte n'est levée, et l'investigation n'a pas de point de départ.
Quand None est sélectionné, M&NTIS ne déploie que les composants obligatoires. Si le questionnaire est activé, l'assistant affiche un avertissement et bloque le bouton Next tant qu'aucun SIEM n'est choisi.
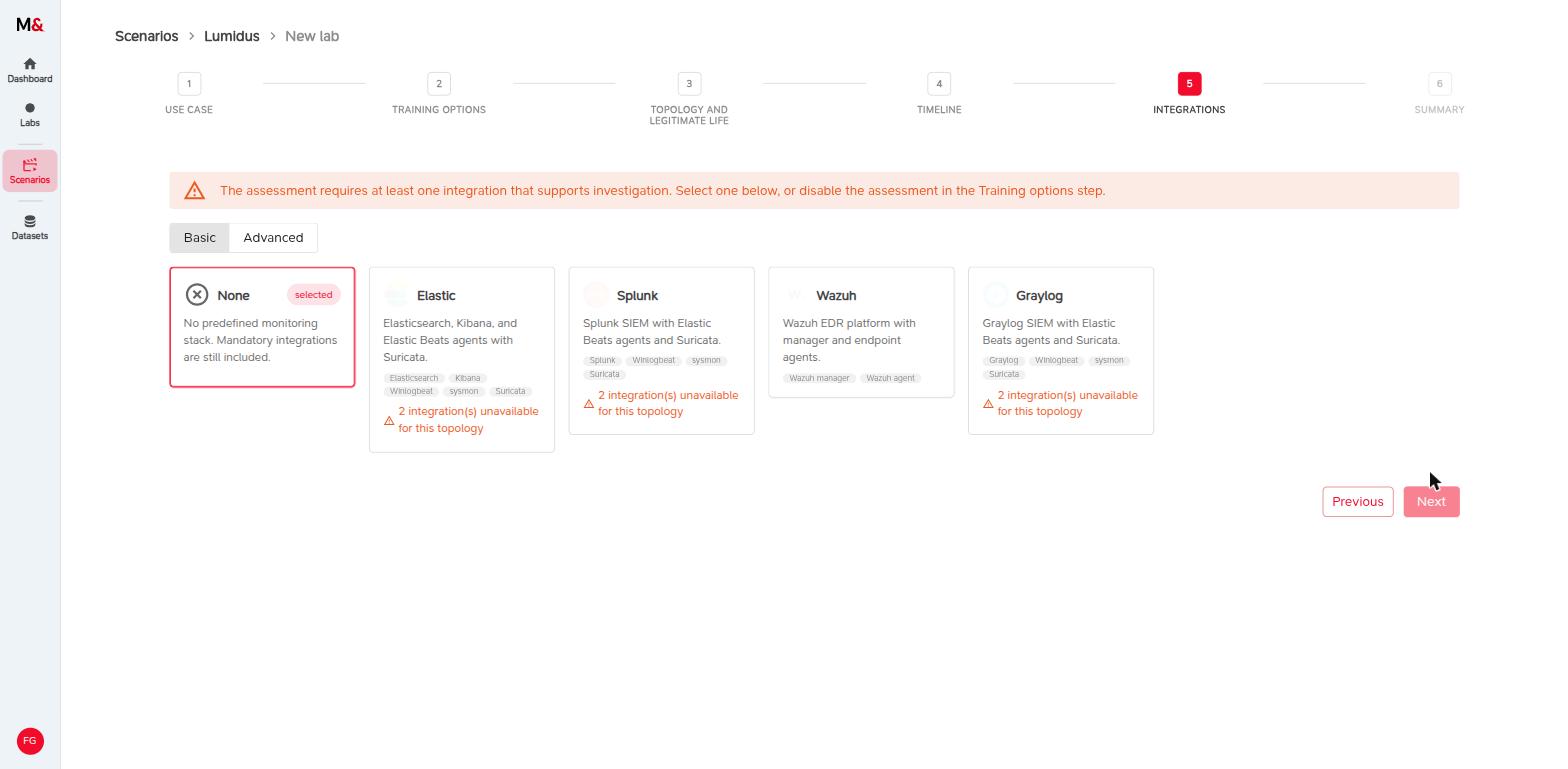
L'onglet Basic propose des chaînes de supervision prêtes à l'emploi :
| Préréglage | Ce qui est déployé |
|---|---|
| Elastic | Elasticsearch et Kibana, Winlogbeat et Sysmon sur les machines Windows, sonde réseau Suricata |
| Splunk | Splunk, Winlogbeat et Sysmon, Suricata |
| Graylog | Graylog, Winlogbeat et Sysmon, Suricata |
| Wazuh | Wazuh manager et agents Wazuh sur les machines |
Choisissez le plus proche des outils de votre équipe. Sans préférence particulière, Elastic est un bon premier choix : Kibana donne aux analystes à la fois les journaux bruts et les alertes. Ce guide utilise Elastic.
La mention 2 integration(s) unavailable for this topology signifie seulement que certains agents du préréglage ne s'appliquent pas aux machines de ce scénario. Le préréglage fonctionne quand même.
L'onglet Advanced permet de composer vous-même la chaîne de supervision, pour vous entraîner sur les outils réellement utilisés par votre équipe :
- des agents EDR (CrowdStrike Falcon, HarfangLab, SentinelOne, Sekoia.io, ...) : une fois sélectionné, l'agent est installé sur tous les postes et serveurs compatibles ;
- des SIEM cloud externes (Microsoft Sentinel, Elastic Cloud, Sekoia.io XDR) : les journaux sont envoyés vers votre propre tenant, et les analystes investiguent depuis leur console habituelle ;
- des outils collaboratifs pour l'équipe (Etherpad, Nextcloud, Attack Flow).
Certains nécessitent votre propre clé de licence ou votre propre tenant. Voir Supervision et intégrations.
2.6 Récapitulatif et lancement
La dernière étape récapitule vos choix. Vérifiez que le bloc Integrations contient bien un SIEM (ici Elasticsearch, Kibana, Logstash, Suricata, Sysmon et Winlogbeat).
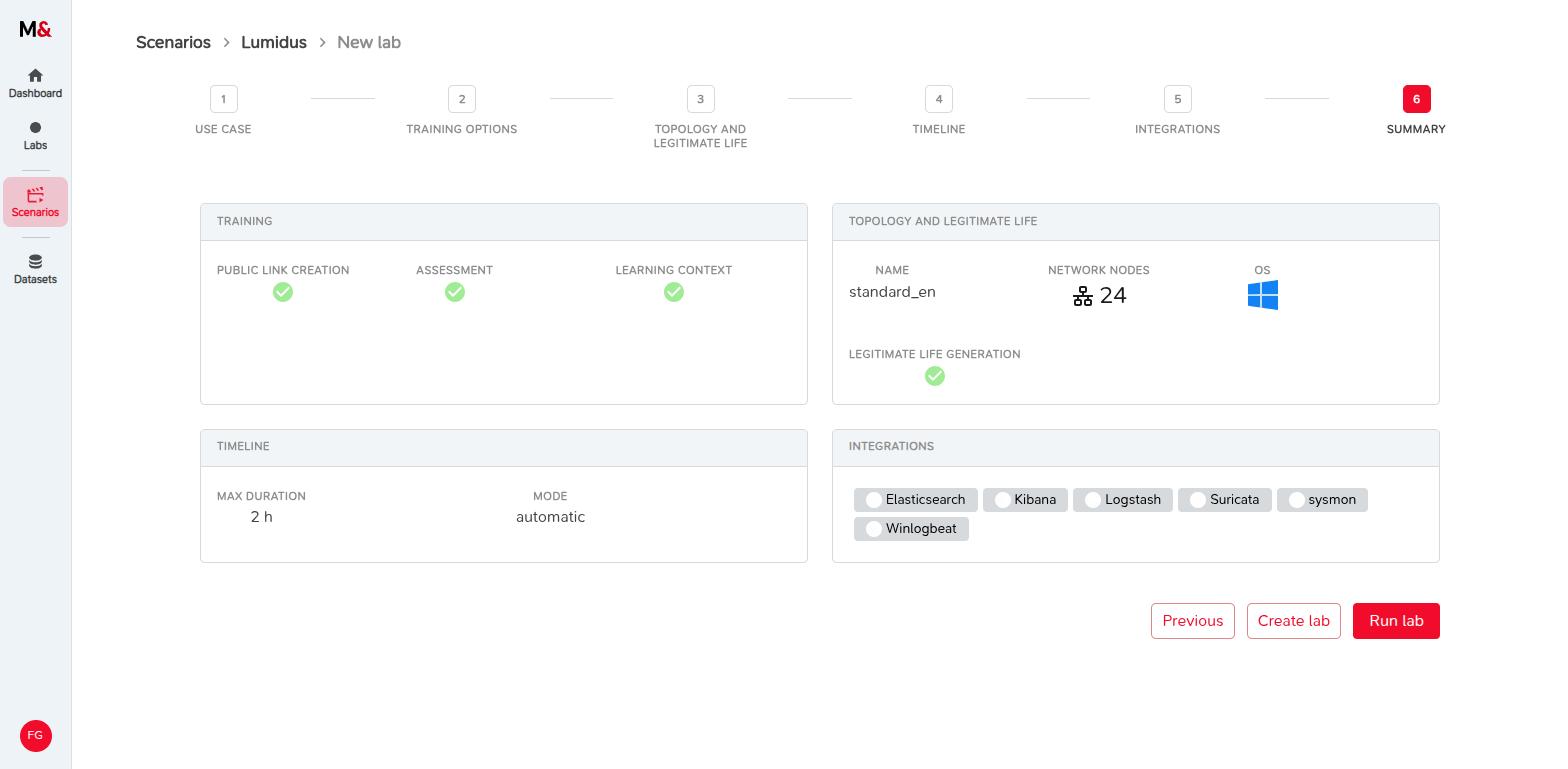
- Create lab enregistre le lab sans le démarrer.
- Run lab crée et démarre le lab. Si votre offre décompte les exécutions en crédits, une confirmation indique le nombre de crédits consommés et restants. Cliquez sur Confirm.
Étape 3 : suivre le lab et s'y retrouver dans ses onglets
Après confirmation, la page du lab s'ouvre. Le badge de statut, en haut à droite, indique où en est le lab (Initialization, puis Running). À côté, Stop arrête définitivement le lab, et Resume relance un lab en pause.
La mise en place de l'environnement prend jusqu'à 25 minutes : la plateforme réserve une instance Cyber Range, démarre les machines virtuelles, puis déploie la chaîne de supervision. Profitez-en pour briefer votre équipe.
La page du lab comporte sept onglets.
| Onglet | Contenu | Disponible |
|---|---|---|
| Information | Contexte pédagogique, chronologie du lab, configuration, lien public, et le bloc Security monitoring and collaborative tools | Toujours |
| Notifications | Progression du lab en direct (mise en place de l'environnement, puis exécution du scénario) | Toujours |
| Lab interaction | Accès à distance aux machines, transfert de fichiers, automatisation des déploiements | Une fois les machines démarrées, sauf pendant l'exécution des étapes d'attaque |
| Attack report | Les étapes de l'attaquant, ses commandes et leurs résultats | Après la révélation (voir l'étape 6) |
| Topology | Carte du système d'information simulé | Une fois les machines démarrées |
| IOC | Les indicateurs de compromission laissés par l'attaque | Après la révélation |
| Assessment | Le questionnaire et les réponses des analystes | Une fois l'attaque terminée |
Information
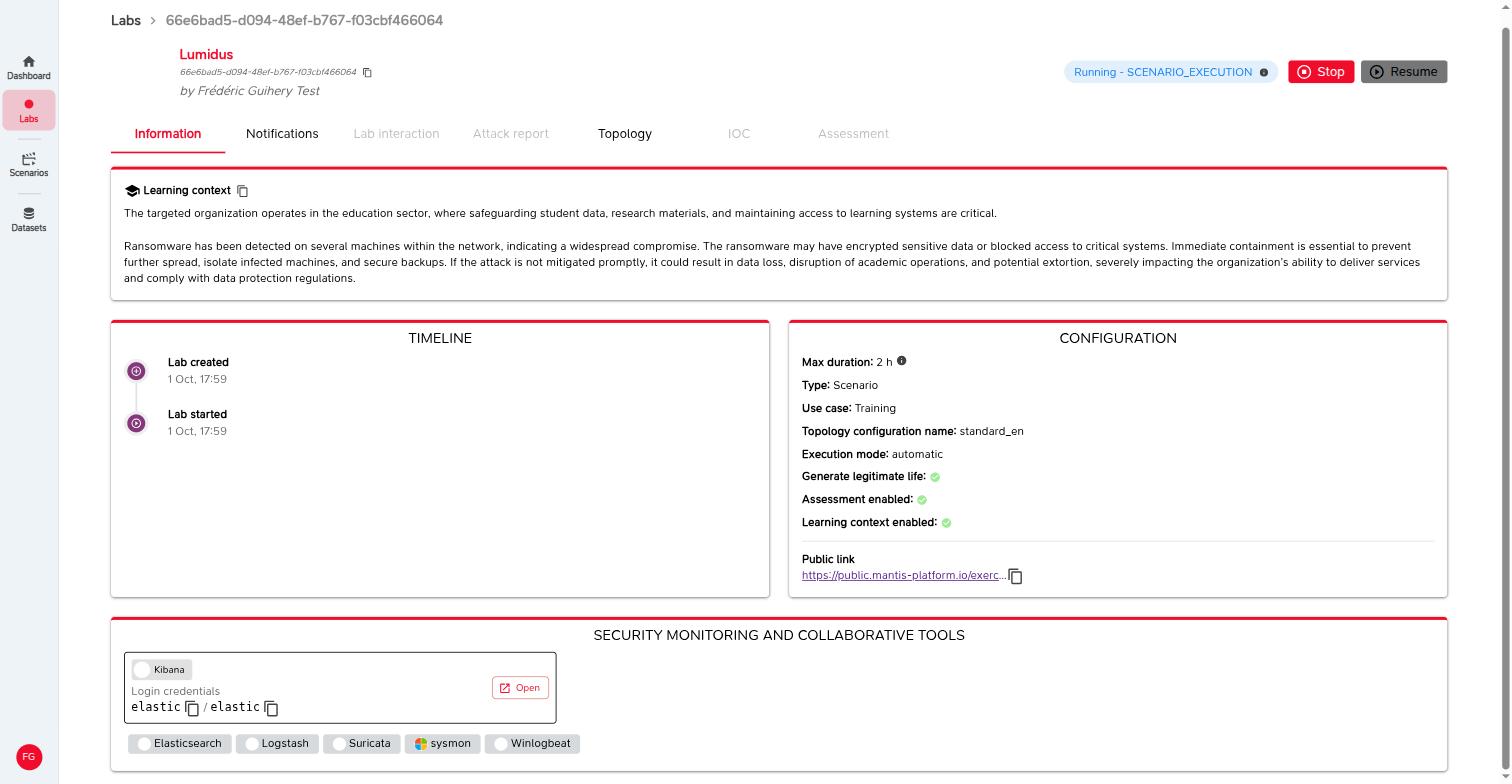
- Learning context : le briefing donné aux analystes.
- Timeline : création du lab, démarrage, fin du scénario d'attaque.
- Configuration : les choix faits dans l'assistant, et le Public link à partager avec votre équipe.
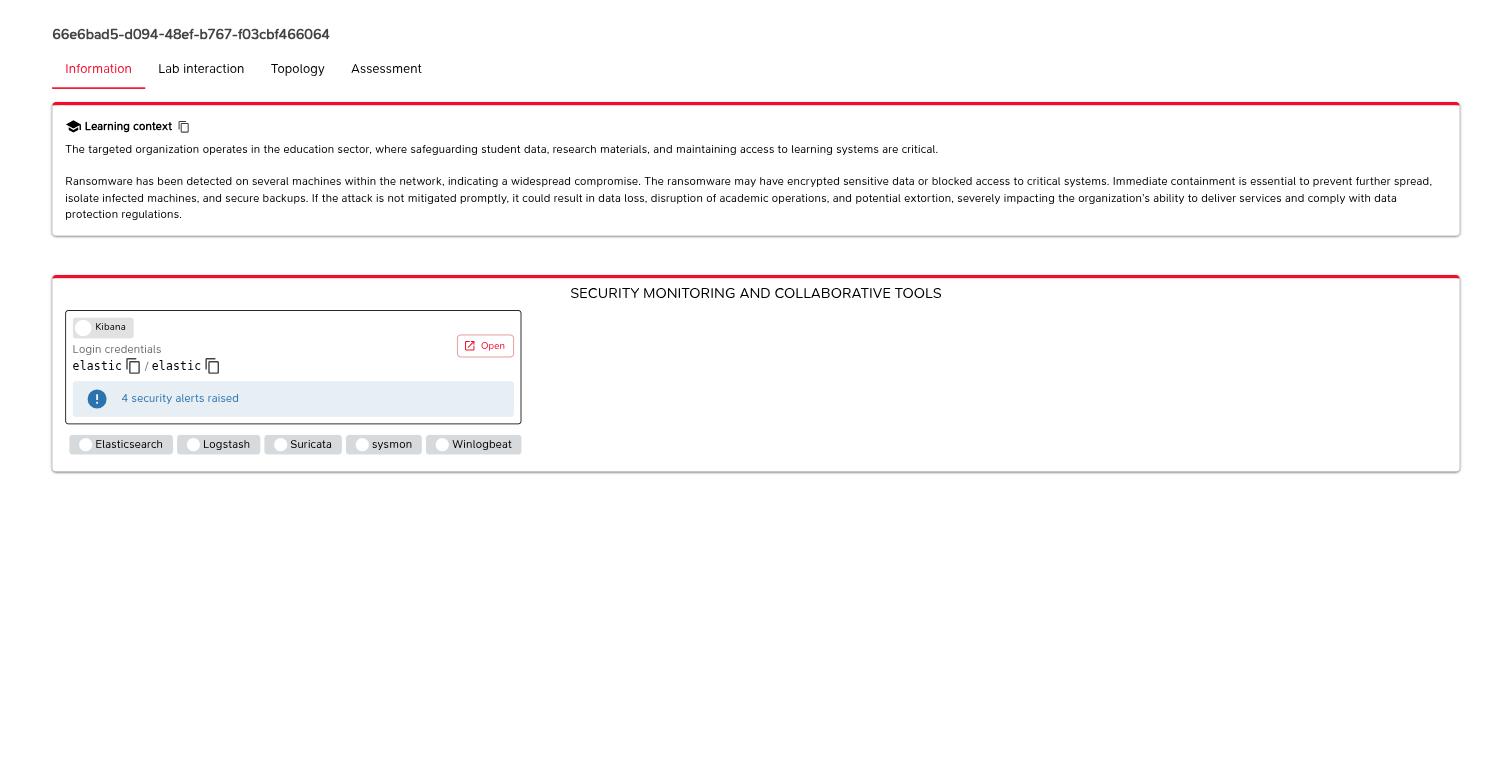
- Security monitoring and collaborative tools : une carte par outil d'analyse. La carte du SIEM (ici Kibana) affiche Interface starting up pendant son déploiement. Une fois prête, elle donne les identifiants de connexion, un bouton Open et le nombre d'alertes de sécurité levées. Les autres composants déployés (Elasticsearch, Logstash, Suricata, Sysmon, Winlogbeat) sont listés en dessous.
Le SIEM déployé dans le lab est accessible directement depuis cette carte, dans le navigateur : les analystes n'ont pas besoin d'un poste dans le lab pour l'utiliser.
Notifications
La progression du lab en direct : réservation de l'instance Cyber Range, création et démarrage de la simulation, puis les étapes du scénario.
Lab interaction
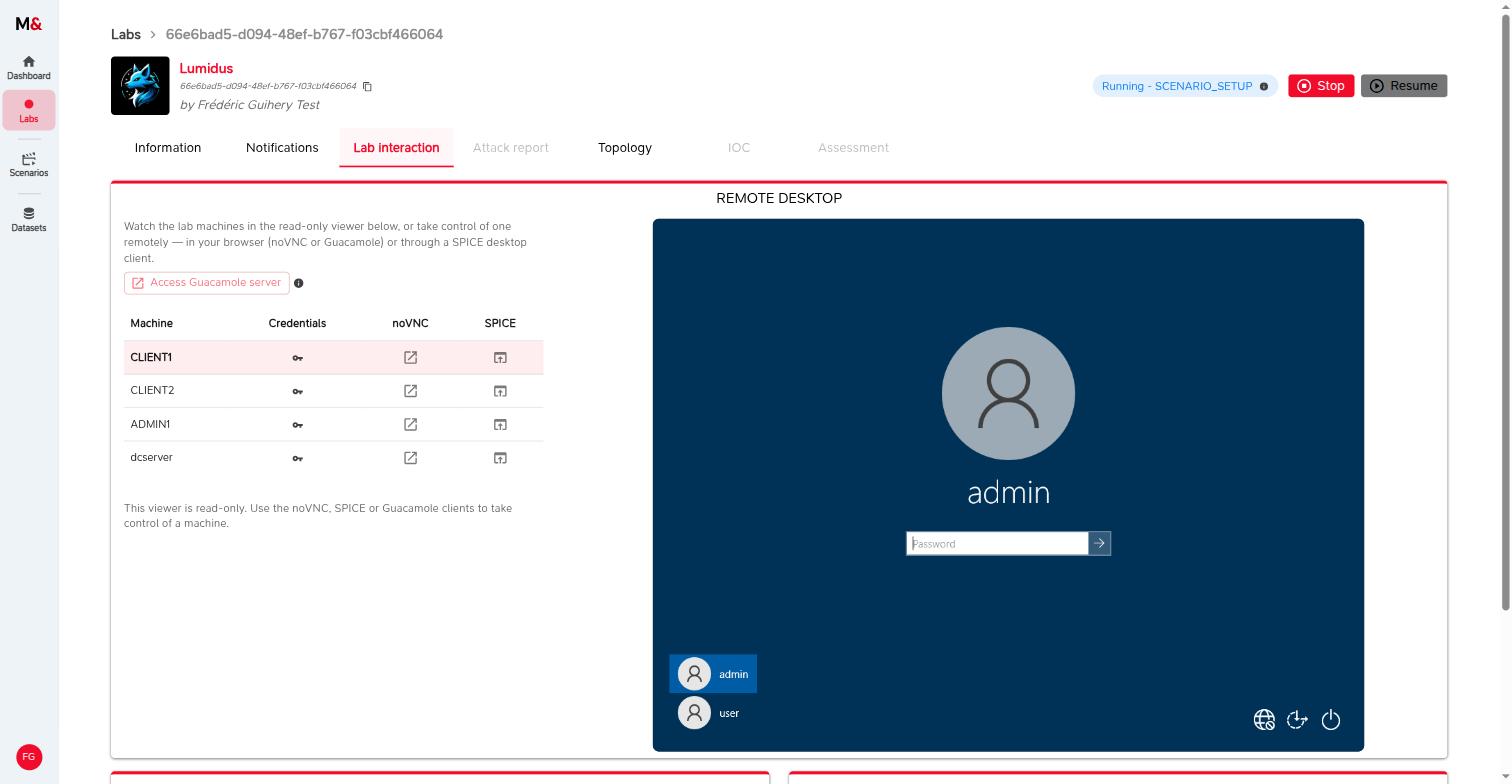
Cet onglet donne accès aux machines du système d'information simulé, pour les analystes qui doivent aller au-delà du SIEM (analyse forensique à chaud, collecte d'artefacts, vérification d'une hypothèse sur le poste) :
- Remote desktop : une visionneuse en lecture seule affiche l'écran de la machine sélectionnée. Pour prendre la main sur une machine, utilisez le lien noVNC (dans le navigateur) ou le lien SPICE (client lourd). L'icône en forme de clé donne les identifiants de la machine.
- Access Guacamole server : accès à distance à toutes les machines depuis le navigateur, disponible quand le lab est en pause ou une fois le scénario terminé.
- File transfer : déposer des outils dans le lab (par exemple des outils forensiques) et récupérer les artefacts collectés via le serveur relais. Voir Transfert de fichiers.
- Deployment automation : la ligne de commande pour exécuter votre propre playbook Ansible sur un nœud avec la CLI M&NTIS. Voir Personnalisation des nœuds.
Topology
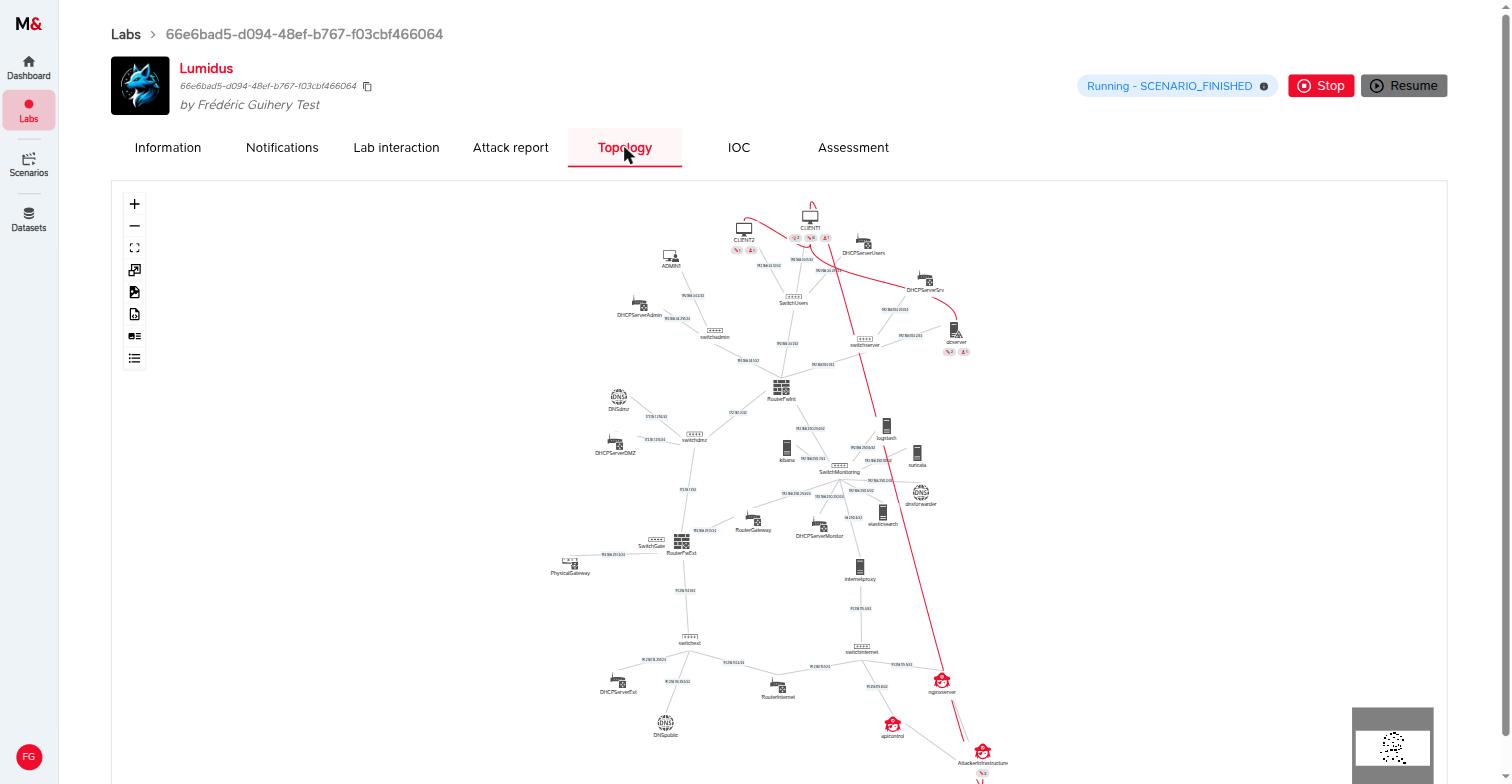
La carte du système d'information simulé : réseaux utilisateurs, administration et serveurs, DMZ, pare-feux, et le réseau de supervision où tournent les composants du SIEM. Après la révélation, elle montre aussi le chemin de l'attaque (voir l'étape 6).
Étape 4 : partager le lab avec votre équipe
Dans l'onglet Information, copiez le Public link avec l'icône de copie située à côté, et envoyez-le à vos analystes. Ils n'ont pas besoin de compte M&NTIS.
Avec ce lien, les analystes accèdent à une vue apprenant du lab :
| Animateur (propriétaire du lab) | Stagiaires (lien public) | |
|---|---|---|
| Information (contexte pédagogique, accès et identifiants du SIEM, compteur d'alertes) | Oui | Oui |
| Lab interaction | Oui | Oui |
| Topology | Oui, avec le chemin de l'attaque après la révélation | Oui, sans l'infrastructure de l'attaquant |
| Assessment | Réponses, scores, corrigé | Le questionnaire à remplir |
| Notifications, Attack report, IOC | Oui | Non |
| Arrêter ou relancer le lab | Oui | Non |
La vue apprenant ne dévoile jamais les étapes de l'attaquant : les analystes doivent les retrouver en investiguant. Tout le monde travaille sur les mêmes machines et le même SIEM au même moment, ce qui permet de répartir le travail (un analyste par alerte, un sur les journaux réseau, un sur les postes) puis de mettre les résultats en commun.
Note
Toute personne disposant du lien public peut ouvrir le lab et son SIEM. Ne le partagez qu'avec vos analystes.
Étape 5 : investiguer les alertes dans le SIEM
Préparer la détection (facultatif)
M&NTIS déploie automatiquement dans le SIEM des règles de détection adaptées au scénario (Kibana, Splunk, Graylog et Wazuh). Elles donnent un point de départ à vos analystes, comme dans un vrai SOC, sans leur raconter toute l'histoire.
Vous pouvez y ajouter vos propres règles de détection, pour vous entraîner sur le contenu de détection de votre organisation ou pour créer davantage de points d'entrée. Faites-le avant l'exécution des étapes d'attaque, par exemple pendant une pause avant la première étape.
Attendre l'attaque
Le scénario d'attaque est joué automatiquement une fois l'environnement prêt. Le statut passe de Running - SCENARIO_SETUP (déploiement de la chaîne de supervision, de l'infrastructure de l'attaquant et de l'activité légitime) à Running - SCENARIO_EXECUTION (attaque en cours), puis Running - SCENARIO_FINISHED. Sans délai entre les étapes, les étapes d'attaque de Lumidus durent environ 10 minutes.
Les alertes sont levées au fil de l'attaque. La carte du SIEM, dans l'onglet Information, indique le nombre d'alertes de sécurité levées (ici 4 security alerts raised). Dans une session sans pause, laissez le scénario se terminer avant que votre équipe ne commence, pour qu'elle investigue une intrusion complète. Avec des pauses ou des délais, elle peut commencer dès les premières alertes.
Ouvrir Kibana
Cliquez sur Open sur la carte Kibana. Kibana s'ouvre dans un nouvel onglet, sur la page Security > Alerts. Connectez-vous avec les identifiants affichés sur la carte.
Partir des alertes
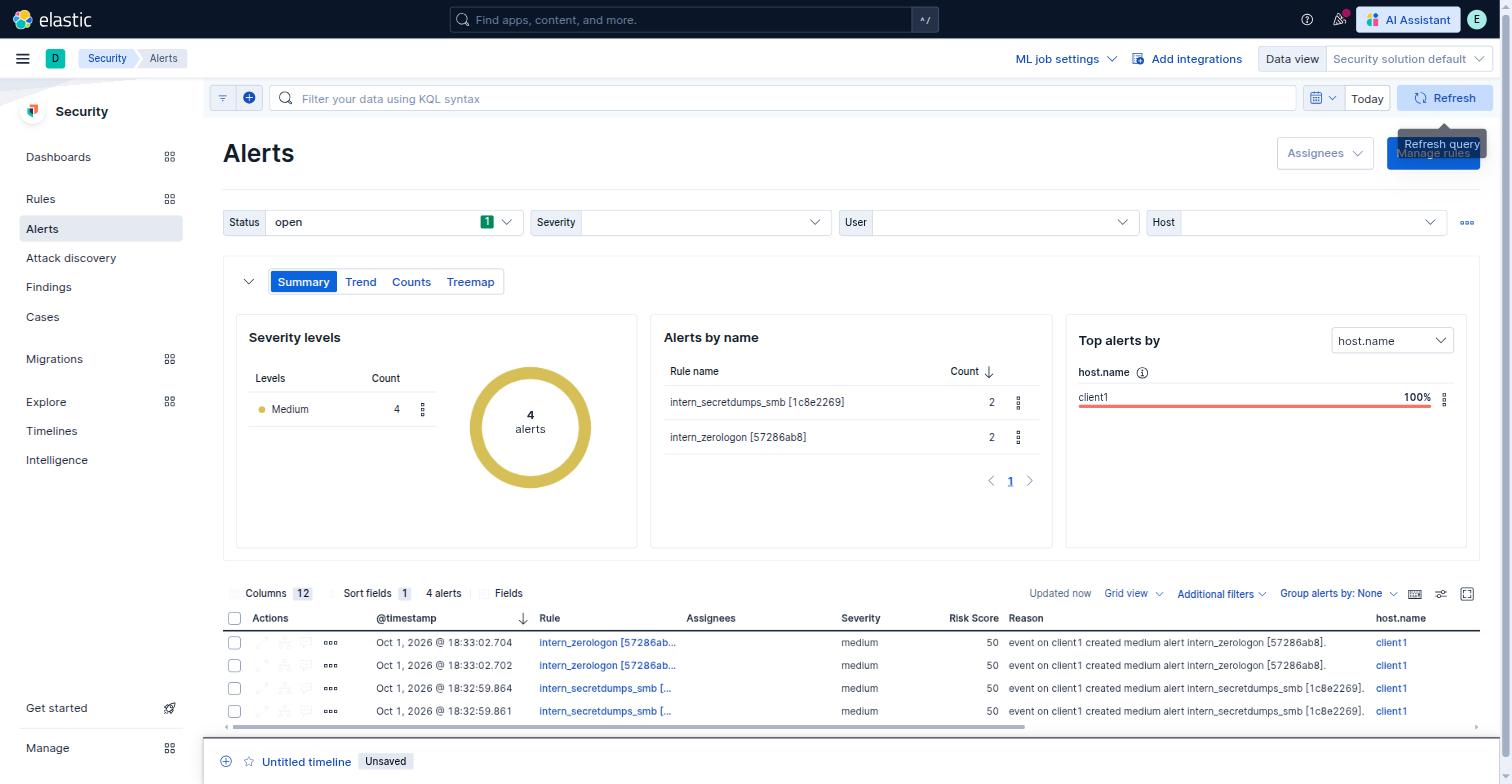
Les règles de détection déployées par M&NTIS sont listées dans Security > Rules, comme règles personnalisées. Dans cet exemple, deux règles se sont déclenchées, pour quatre alertes au total, toutes sur l'hôte client1.
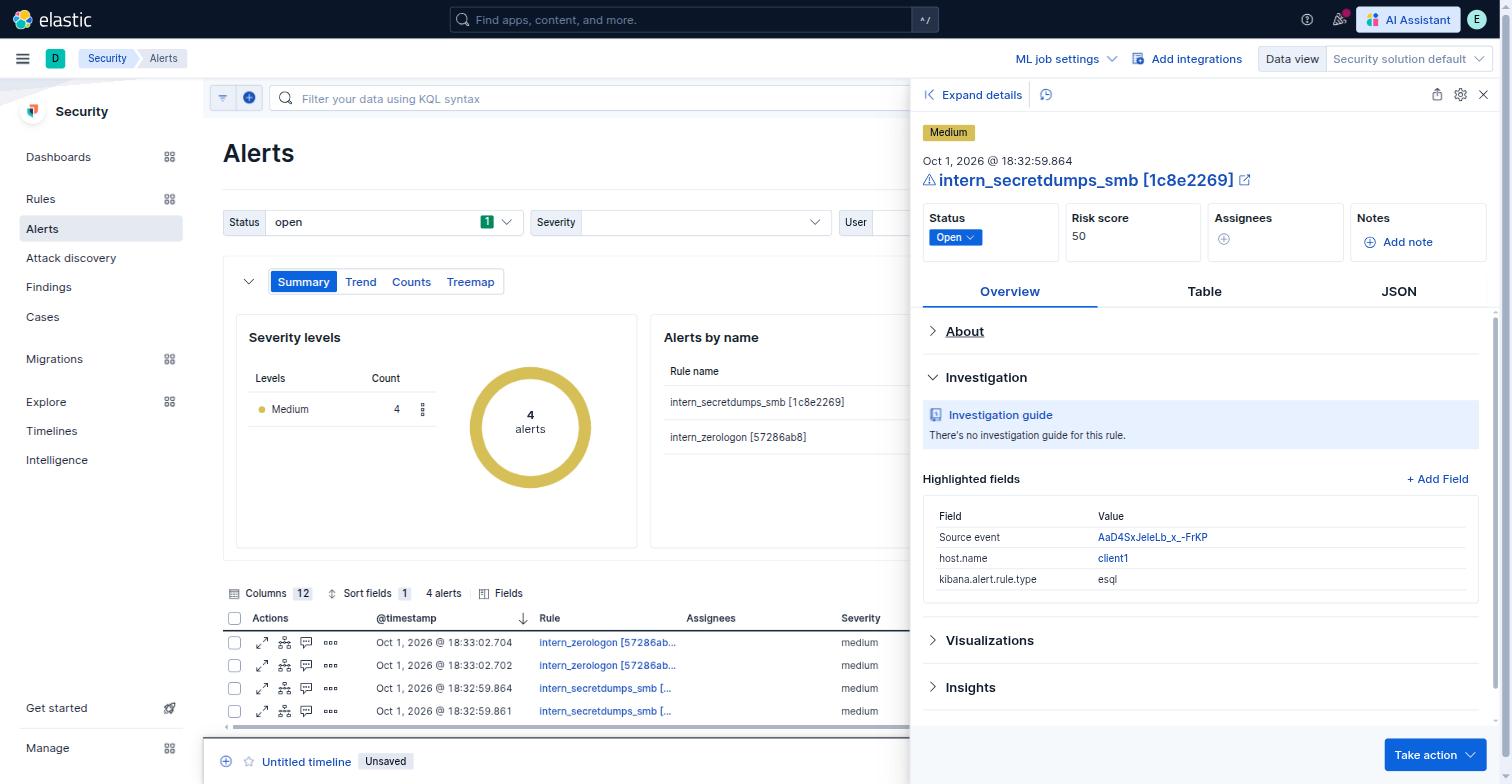
Cliquez sur l'icône d'expansion d'une alerte pour en afficher le détail : sévérité, règle, hôte, lien vers l'événement source, et les sections Investigation et Insights.
Pivoter vers les journaux bruts
Une alerte n'est qu'un point de départ. Pour reconstituer l'intrusion, les analystes pivotent vers les événements bruts dans Discover, depuis le menu principal de Kibana. Élargissez la plage de temps pour couvrir tout le lab (par exemple Today), puis filtrez.
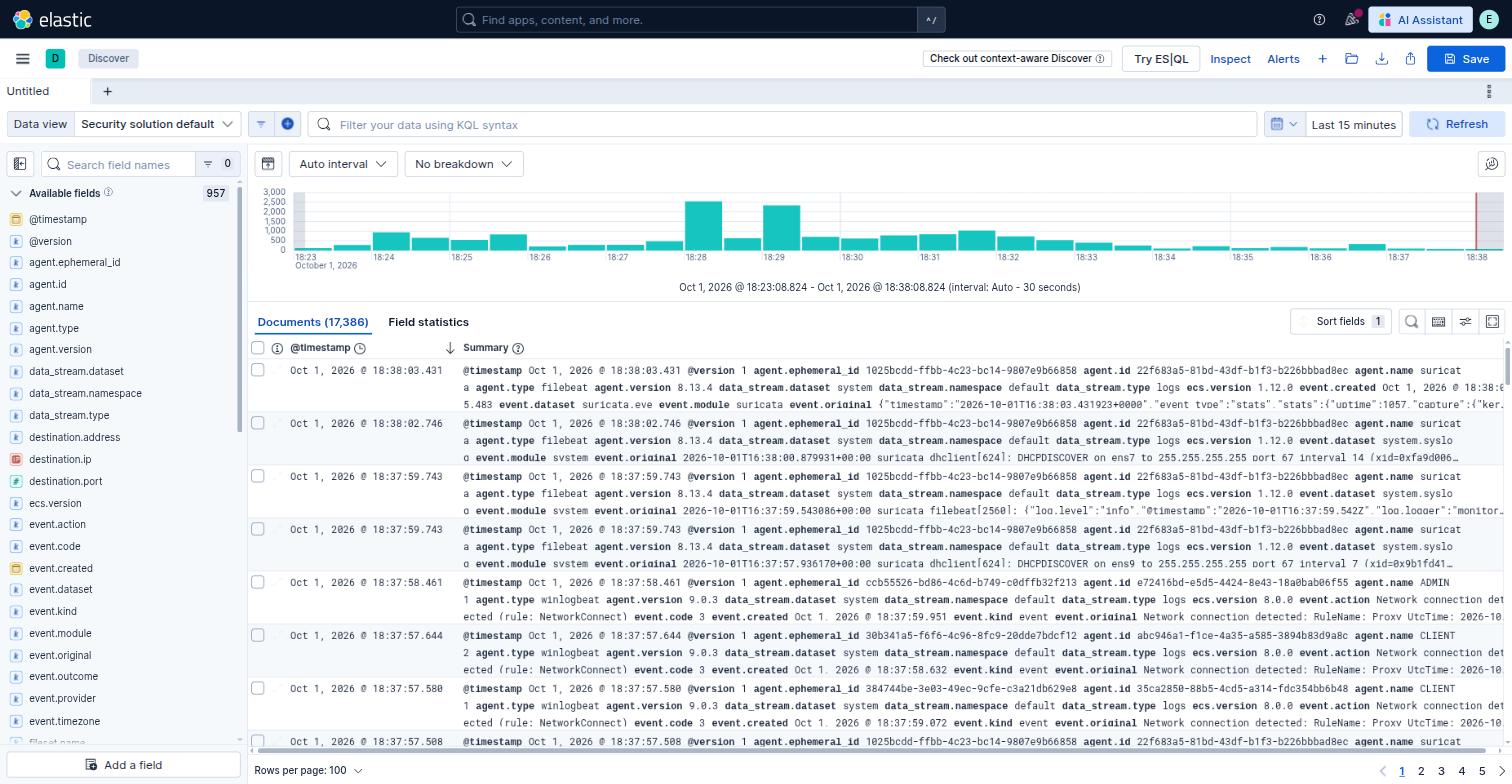
Le lab collecte :
- les journaux d'événements Windows et Sysmon des machines Windows, via Winlogbeat : créations de processus, connexions réseau, créations de fichiers, ouvertures de session, etc. ;
- les événements Suricata de la sonde réseau : flux réseau, requêtes DNS, requêtes HTTP, alertes IDS.
Quelques requêtes KQL pour commencer :
| Objectif | Requête |
|---|---|
| Tout ce qui s'est passé sur l'hôte de l'alerte | host.name : "client1" |
| Processus lancés sur les machines Windows (événement Sysmon 1) | event.code : "1" |
| Connexions réseau établies par des processus (événement Sysmon 3) | event.code : "3" |
| Événements réseau vus par la sonde | event.module : "suricata" |
N'oubliez pas que l'activité légitime tourne aussi dans le lab. Les analystes doivent distinguer un utilisateur qui navigue sur le web d'un téléchargement malveillant.
Répondre au questionnaire
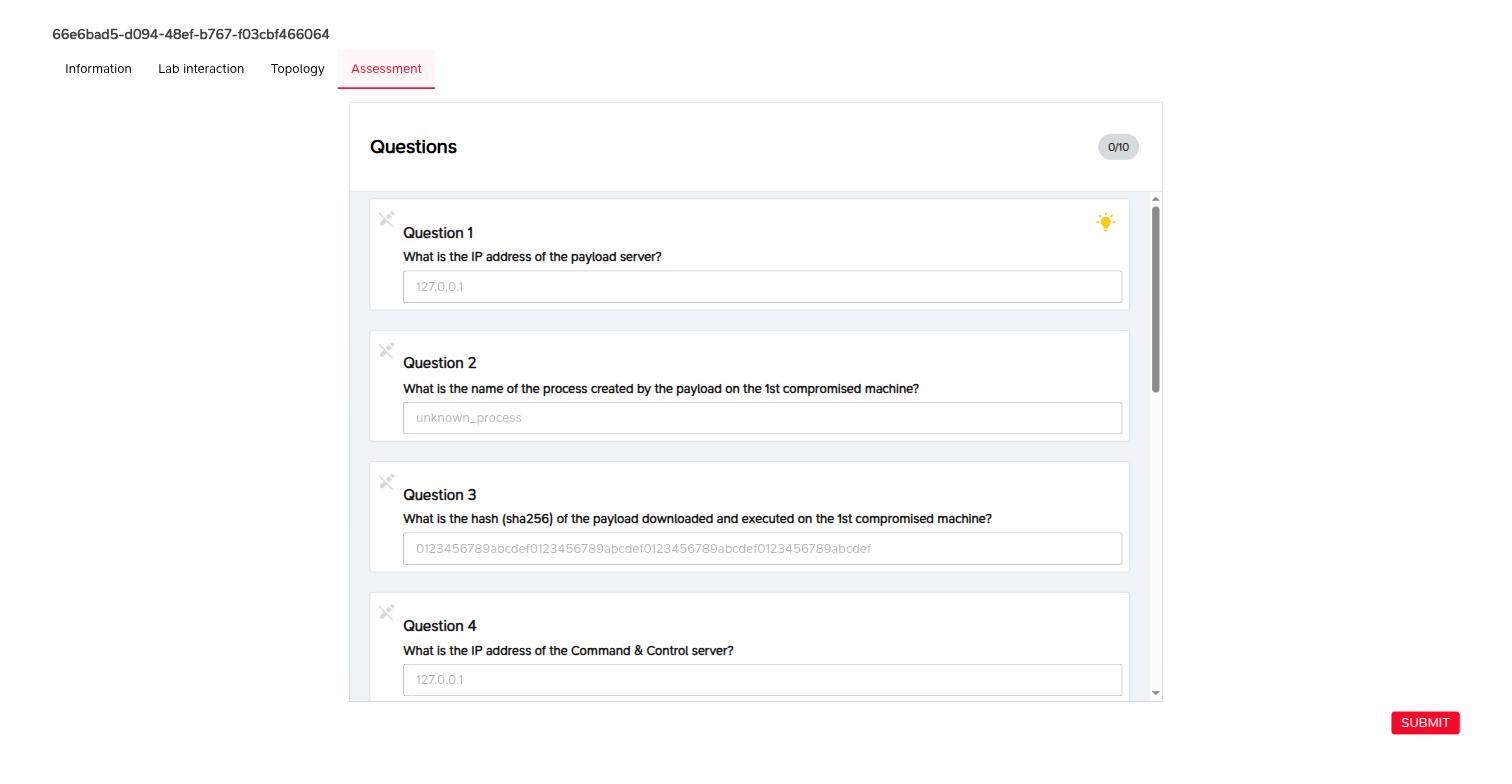
Si vous avez activé le questionnaire, les analystes ouvrent l'onglet Assessment de la vue apprenant une fois l'attaque terminée. Les questions (dix pour Lumidus) se résolvent à partir des éléments trouvés dans le SIEM : adresse du serveur qui héberge la charge malveillante, processus créé par celle-ci, empreinte de la charge, serveur de Command & Control, nombre de machines compromises, etc. Certaines questions proposent un indice (icône d'ampoule). Chaque analyste clique sur Submit quand il a terminé.
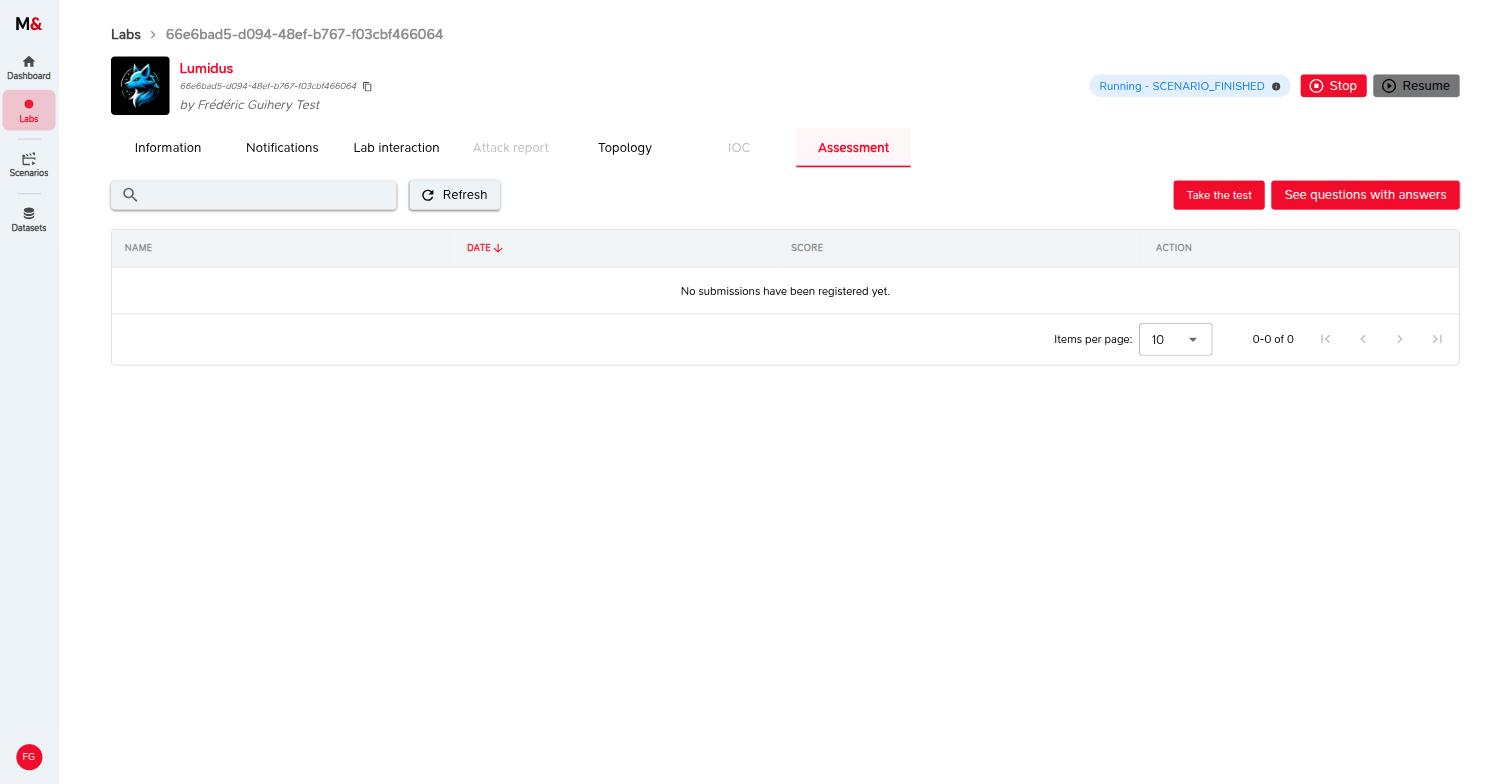
Côté animateur, l'onglet Assessment du lab liste toutes les réponses avec leur score. See questions with answers affiche le corrigé pour le débriefing, et Take the test vous permet de passer vous-même le questionnaire.
Étape 6 : débriefing, révéler les étapes de l'attaquant
C'est là que l'entraînement sur un lab réel prend tout son sens : la plateforme sait exactement ce que l'attaquant a fait, étape par étape, et peut le montrer.
Pendant que les analystes investiguent, les onglets Attack report et IOC sont verrouillés, pour que l'animateur ne soit pas tenté de donner les réponses. Une fois le scénario terminé, l'onglet Information affiche un bouton Reveal attack's information. Cliquez dessus quand vous êtes prêt pour le débriefing.
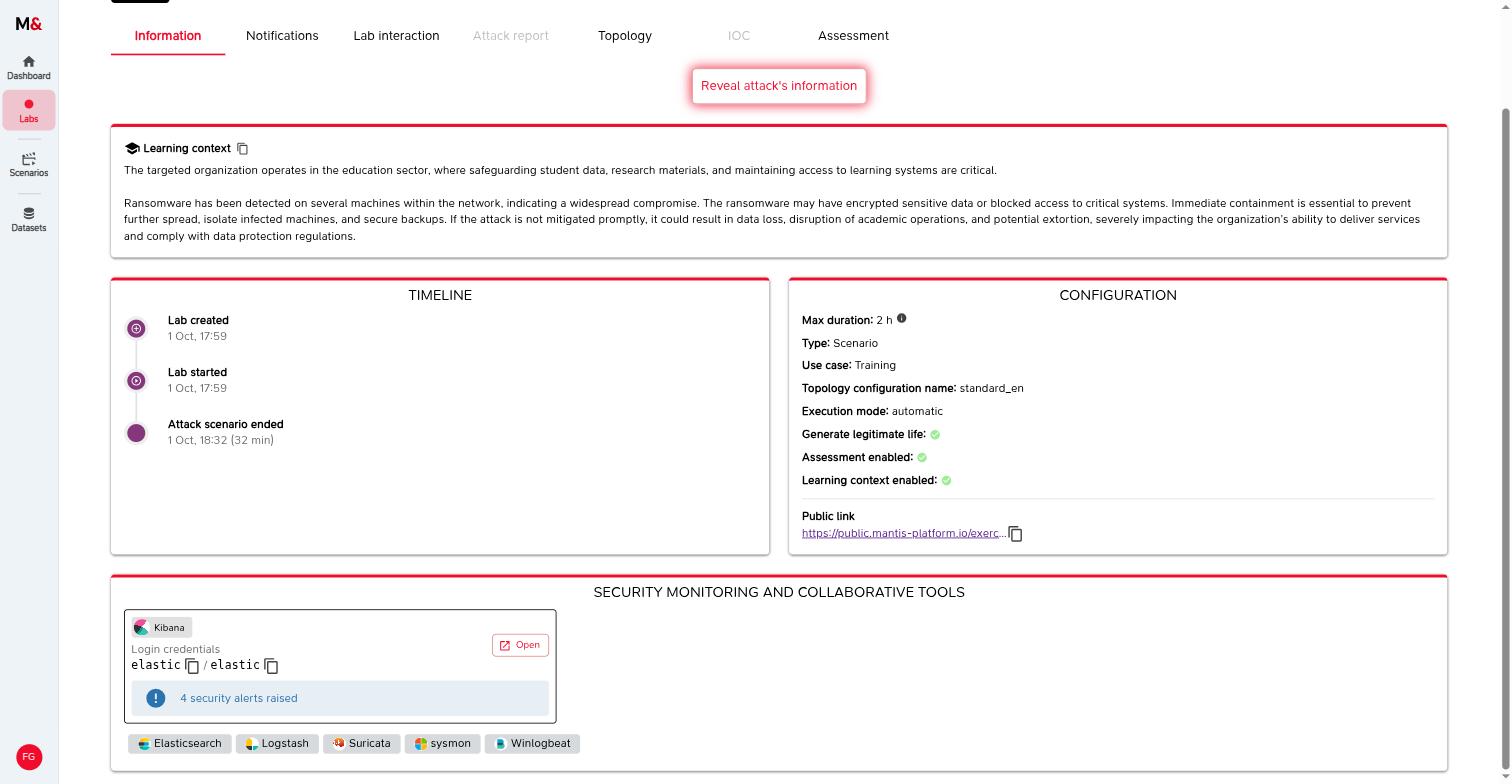
La révélation déverrouille ces vues dans votre page du lab uniquement. La vue apprenant reste inchangée : partagez votre écran pour animer le débriefing.
Attack report
La vue Graph montre chaque étape de la kill chain et comment chacune a mené à la suivante. Pour Lumidus : mise en place de l'infrastructure de l'attaquant, hameçonnage d'un utilisateur, exécution de la charge téléchargée, reconnaissance, exploitation de Zerologon contre le contrôleur de domaine, extraction des empreintes NTLM, déplacement latéral, et enfin chiffrement des fichiers des utilisateurs sur plusieurs machines.
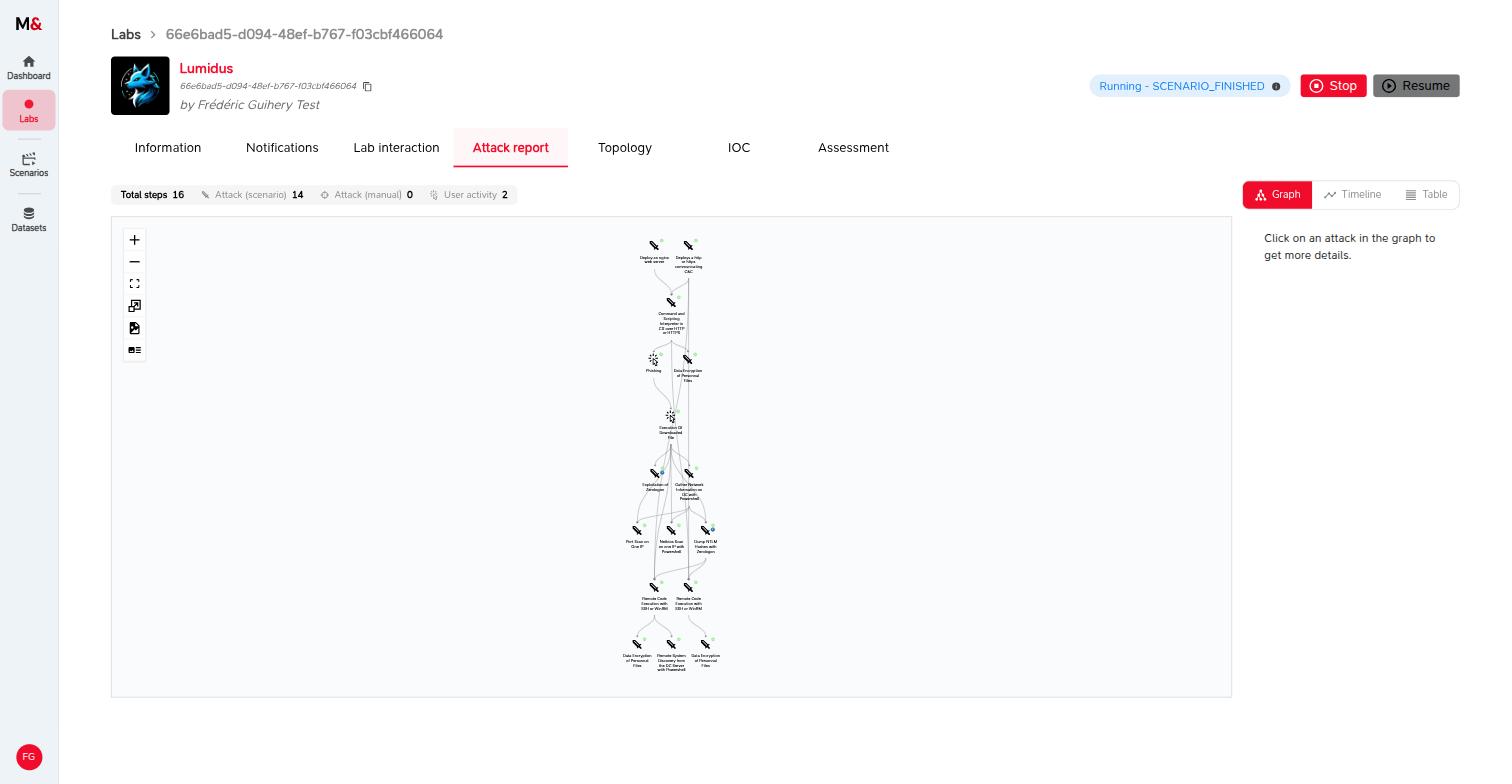
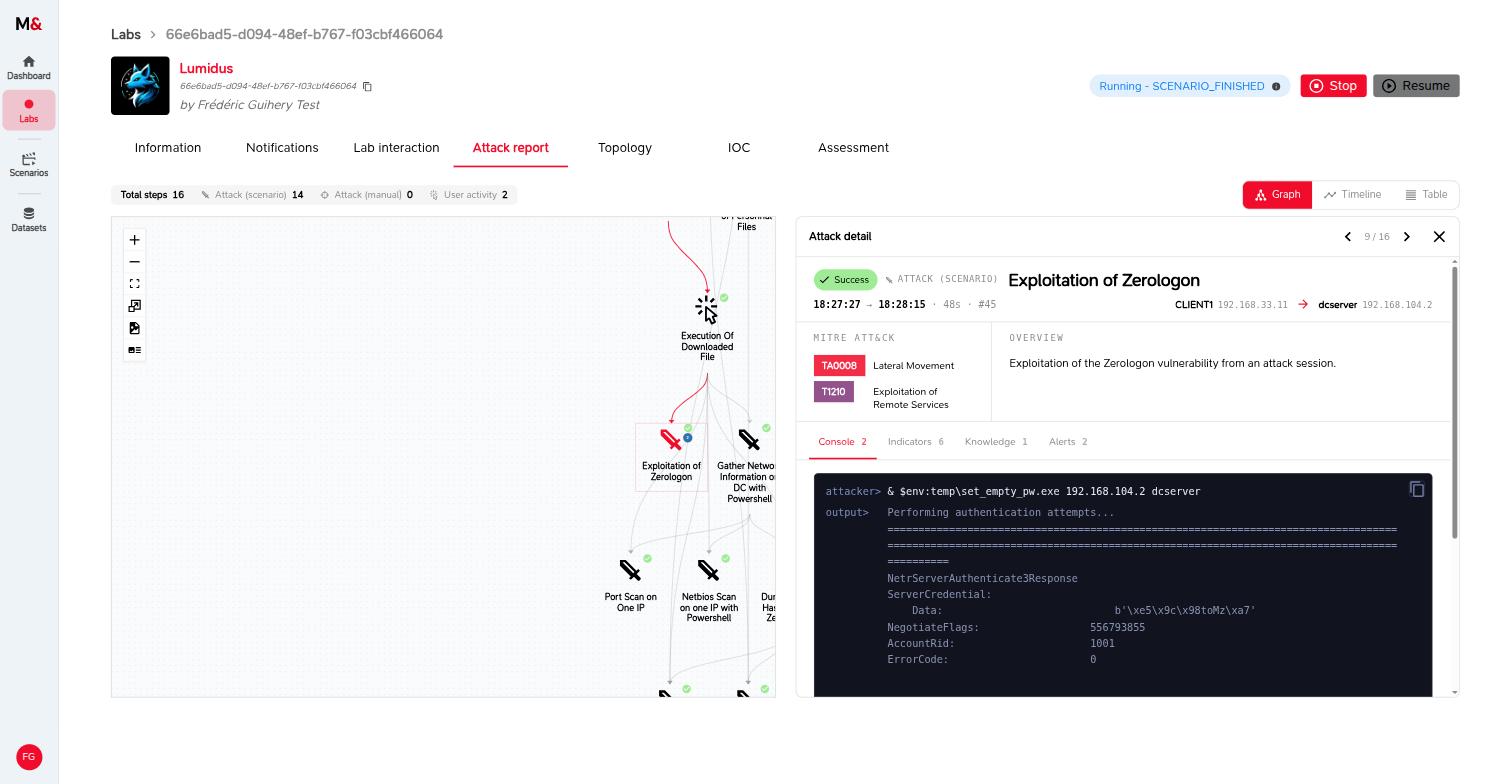
Cliquez sur une étape pour en voir le détail :
- le résultat, les heures de début et de fin, les machines source et cible ;
- la tactique et la technique MITRE ATT&CK ;
- Console : les commandes lancées par l'attaquant et leur sortie brute ;
- Indicators : les traces laissées par cette étape ;
- Knowledge : ce que l'attaquant a appris (hôtes, identifiants, ...) et réutilisé dans les étapes suivantes ;
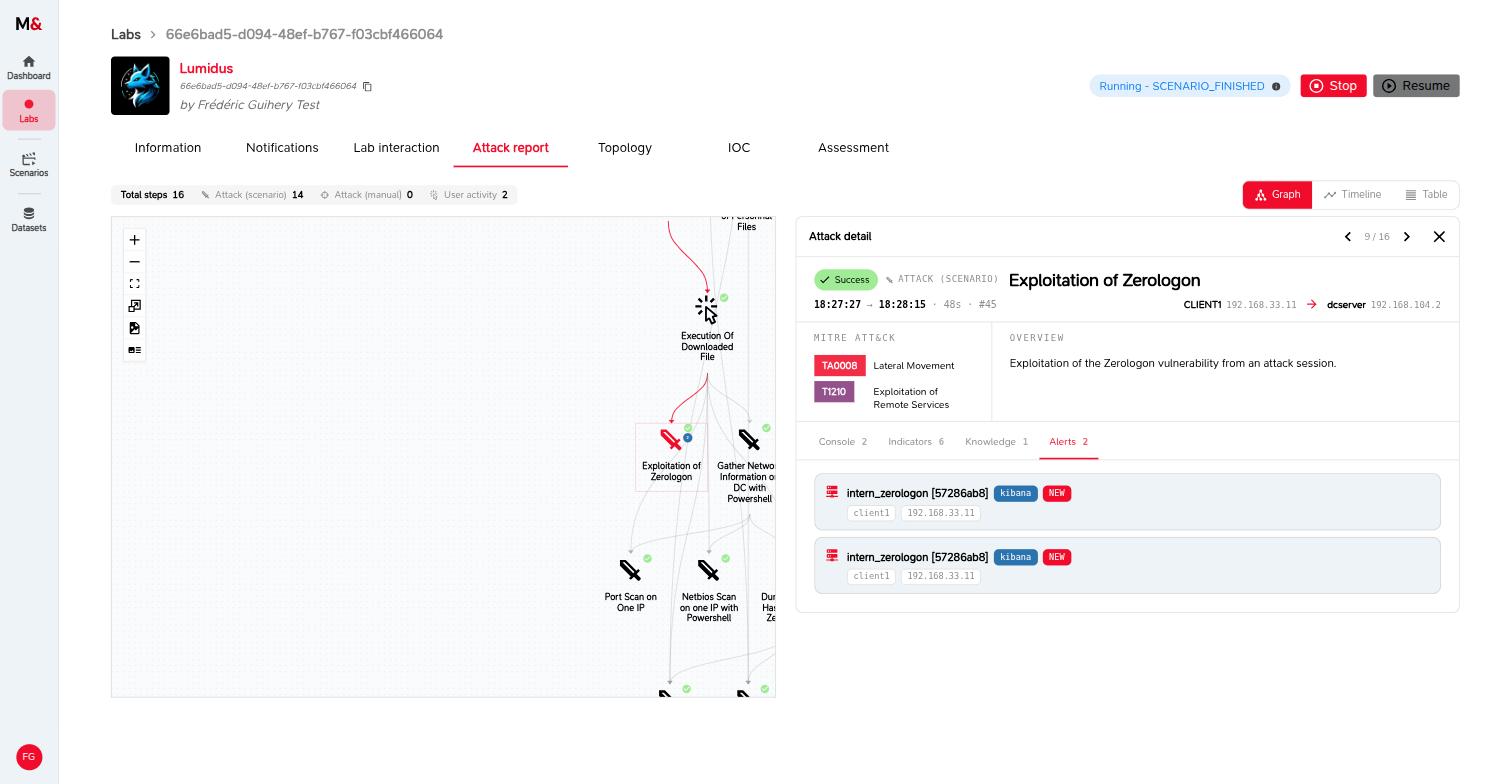
- Alerts : les alertes du SIEM que la plateforme a rattachées à cette étape.
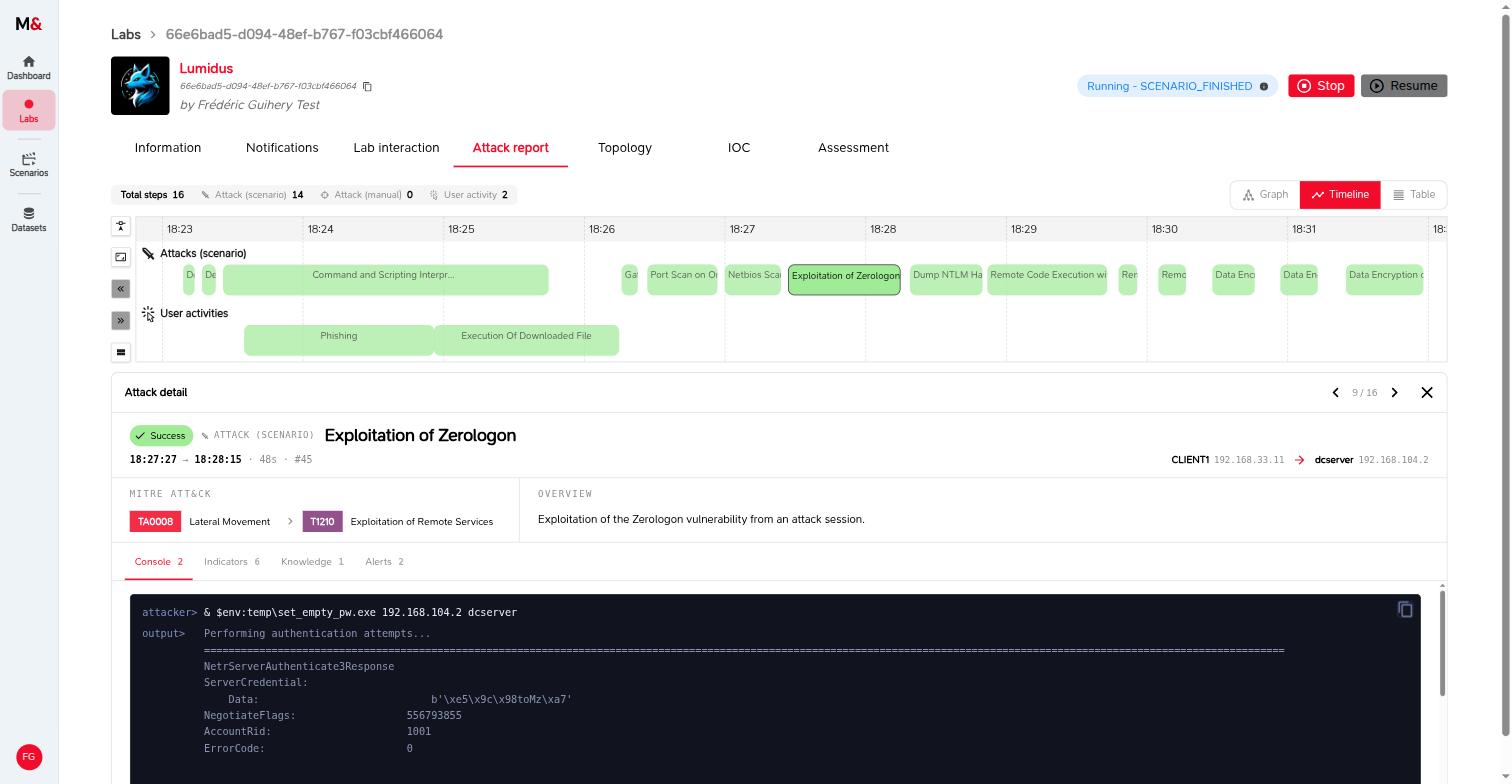
La vue Timeline dispose les mêmes étapes dans le temps, avec les étapes d'attaque sur une ligne et les actions des utilisateurs simulés (comme l'ouverture de la pièce jointe d'hameçonnage) sur une autre. Utilisez-la pour comparer la chronologie reconstituée par votre équipe avec la chronologie réelle.
IOC
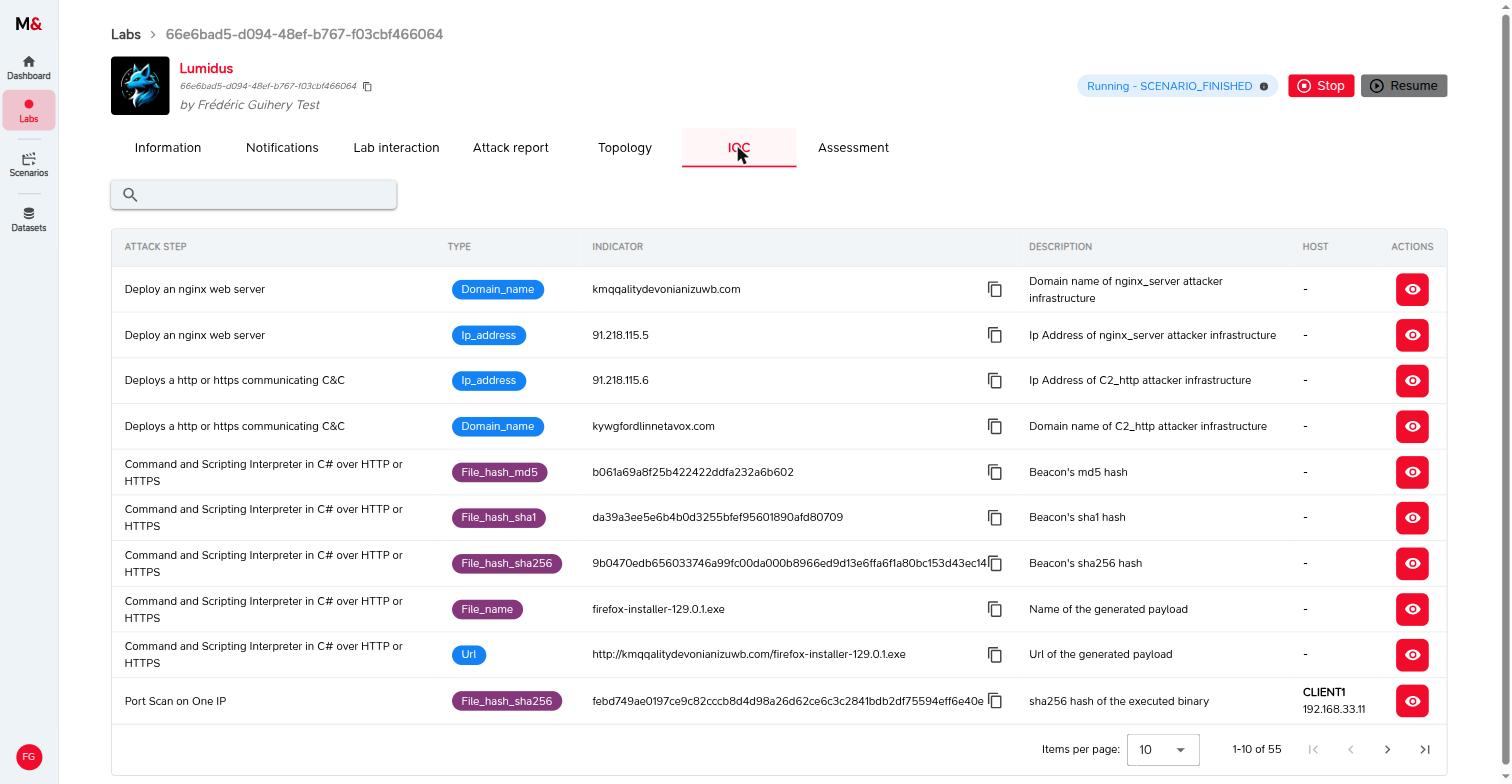
L'onglet IOC liste tous les indicateurs de compromission laissés par l'attaque : noms de domaine et adresses IP de l'infrastructure de l'attaquant, empreintes et noms des charges malveillantes, URL, et hôtes concernés. Chaque indicateur est relié à l'étape d'attaque qui l'a produit (icône en forme d'œil, See in attack report). C'est la liste de contrôle pour répondre à la question quels IOC avons-nous trouvés, et lesquels avons-nous manqués ?
Topologie avec le chemin de l'attaque
Après la révélation, l'onglet Topology trace en rouge le chemin de l'attaquant à travers le système d'information, depuis son infrastructure sur Internet jusqu'aux postes compromis et au contrôleur de domaine.
Animer le débriefing
Une structure simple pour le débriefing :
- Laissez d'abord l'équipe présenter son analyse : la chronologie reconstituée, les machines qu'elle pense compromises, les IOC trouvés.
- Parcourez l'Attack report étape par étape et comparez-le aux conclusions de l'équipe.
- Examinez la couverture de détection : dans l'Attack report, repérez les étapes qui ont des alertes rattachées et celles qui n'en ont pas. Dans cette exécution, seules l'exploitation de Zerologon et l'extraction des empreintes ont levé des alertes. Toutes les autres étapes devaient être retrouvées en cherchant dans les journaux. Les étapes sans alerte montrent où vos règles de détection doivent progresser.
- Passez en revue l'onglet IOC pour lister ce que l'équipe a manqué.
- Revenez sur les scores du questionnaire avec See questions with answers.
Étape 7 : arrêter le lab
À la fin de la session, cliquez sur Stop en haut de la page du lab et confirmez. Sinon, le lab s'arrête de lui-même à l'issue de sa durée maximale. Une fois arrêté, les machines et le SIEM ne sont plus accessibles. Votre lab reste visible dans Labs, dans le menu de gauche.
Pour aller plus loin
- Rejouez le même scénario avec un autre SIEM, ou avec un EDR des intégrations Advanced, pour vous entraîner sur les outils réellement utilisés par votre équipe.
- Utilisez les pauses et les délais pour transformer l'exercice en investigation pas à pas, débriefée après chaque étape d'attaque.
- Pour en savoir plus sur chaque intégration, voir Supervision et intégrations.
- Pour préparer un lab avec vos propres outils, voir Personnalisation des nœuds.