Wazuh
Wazuh
Description
L'EDR Open Source Wazuh peut être déployé dans un lab. Actuellement, l'agent peut communiquer avec le tableau de bord de Wazuh intégré dans le lab.
Configuration
La configuration de Wazuh dans M&NTIS contient les règles d'alerte par défaut.
À celles-ci s'ajoutent les signatures de détection associées aux attaques du lab, déployées automatiquement avant l'exécution des attaques en tant que règles locales du manager. Elles sont regroupées sous le nom mantis, ce qui permet de distinguer les alertes qu'elles lèvent de celles produites par les règles par défaut. Ces alertes sont également remontées dans M&NTIS et corrélées avec les étapes d'attaque.
Activation
Pour activer Wazuh, il suffit d'activer les deux :
- l'agent Wazuh
- le manager Wazuh
Utilisation
Une fois le lab démarré, le tableau de bord Wazuh est accessible via le lien public créé pour le lab.
Le tableau de bord est également accessible depuis l'intérieur du lab. Cliquez sur l'onglet Topology, puis copiez l'adresse IP du nœud wazuhmanager. Cette adresse IP peut être différente d'un lab à l'autre.
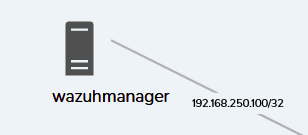
Une fois l'IP copiée, naviguez vers l'onglet Interactive View. Vous devez alors vous connecter à une machine cliente en tant qu'utilisateur normal.
Ensuite, vous pouvez ouvrir un navigateur web, et vous connecter au manager wazuh distant en HTTPS, sur le même chemin que le lien public du lab (par exemple https://<IP du wazuhmanager>/proxy/<id du lab>/http/wazuh_manager/).
Vous devez accepter l'alerte de sécurité concernant le certificat. Wazuh devrait maintenant se charger :
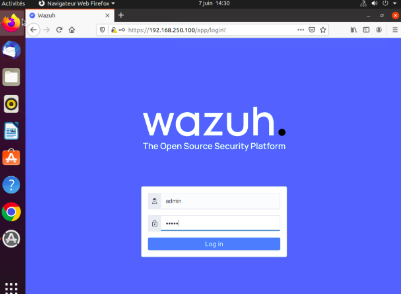
Vous pouvez vous connecter au manager Wazuh en utilisant les identifiants admin:admin.
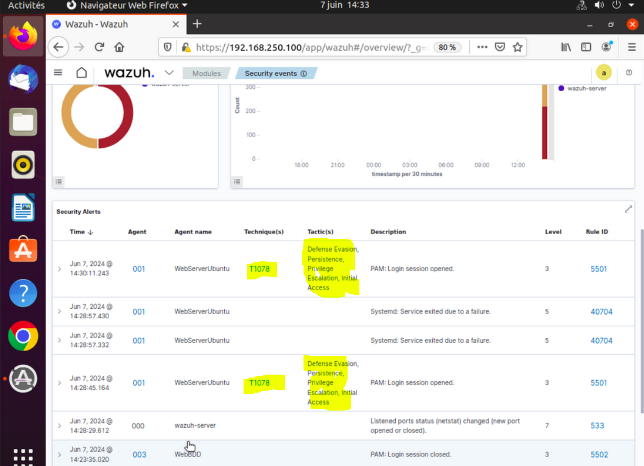
Sur la page d'accueil, vous pouvez vérifier quels agents Wazuh sont enregistrés auprès du manager. Pour afficher les événements de sécurité, cliquez sur l'onglet "Home" :
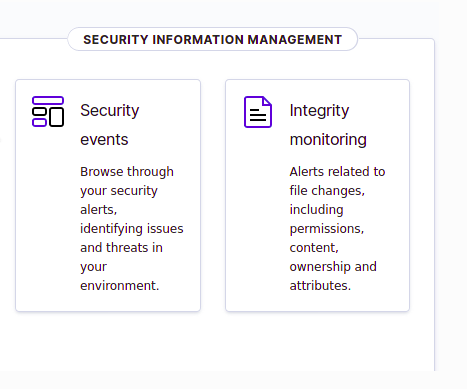
et cliquez sur Security Events dans le bloc de gauche de la page :
Les événements de sécurité sont alors listés :